


Le système de santé irlandais paralysé par le ransomware Conti
Les experts cyber de One Identity et Zscaler vous proposent leur commentaire ainsi que des informations sur le ransomware Conti, à l’origine de la cyberattaque de ransomware paralysant le système de santé Irlandais, HSE (selon la Chief Operations Officer du HSE).
Le crypto-mining va-t-il avoir le même succès que les ransomwares ?
Les pirates informatiques sont opportunistes. Au fur et à mesure que les constructeurs augmentent la puissance des matériels, ces dispositifs deviennent des cibles de plus en plus utiles pour les Botnets. Dans le même temps, les pirates informatiques recherchent les vulnérabilités des périphériques ou exploitent des applications et des périphériques mobiles Dès l’instant qu'un réseau n'est pas sécurisé.
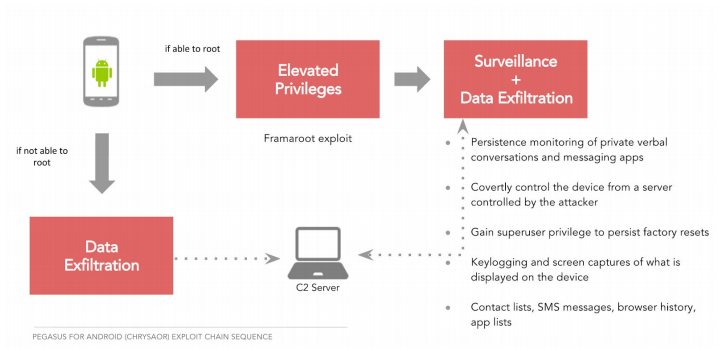
Un dangereux malware espion Android découvert par Google après 3 ans d’indétection
Une version Android de l'un des logiciels espions mobiles les plus sophistiqués au monde a été découverte par Google après avoir passé inaperçu durant 3 ans en raison de ses capacités intelligentes de camouflage et d'autodestruction.

Sites Torrent : Etude sur la diffusion massive de malwares
Une étude commandée par Digital Citizens Alliance (DCA), un groupe spécialisé dans les recherches liées au cybercrime, à RiskIQ, une entreprise de cyber-sécurité, s’est...
Une faille dans BillQuick Web Suite, logiciel de facturation, exploitée pour distribuer un rançongiciel
Selon Bleeping Computer, un opérateur inconnu de rançongiciel a exploité une faille critique d'injection SQL découverte dans la solution de facturation et de gestion du temps « BillQuick Web Suite ». Cette faille a permis le vol de données des clients et a ouvert la porte à la diffusion d’un rançongiciel.

Démantèlement du botnet Beebone par la International Cybercrime Taskforce
Les États-Unis et les agences européennes ont détruit le botnet très sophistiqué Beebone ayant infecté plus de 12 000 ordinateurs dans le monde, permettant aux pirates informatiques de voler les informations bancaires des victimes et d'autres données sensibles.

ID Ransomware – Le site qui aide à identifier la menace
Votre machine a été infectée par un ransomware ? Vous avez besoin d'aide pour identifier la menace qui a chiffré vos précieux fichiers ? Le site ID Ransomware a été créé dans ce but.

AMOS/ ATOMIC Stealer, une nouvelle campagne cybercriminelle cible spécifiquement MacOS
Après sa recherche sur la porte dérobée Trojan.MAC.RustDoor, Bitdefender met en garde ce jour contre une nouvelle campagne cybercriminelle ciblant spécifiquement MacOS et publie...
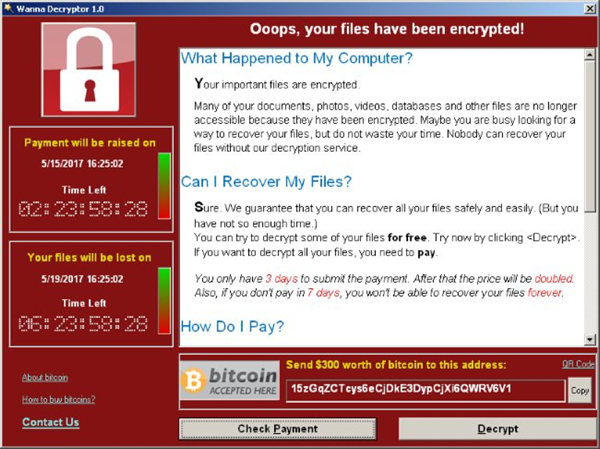
WannaCry, et si ce n’était que la partie immergée de l’iceberg ?
Depuis vendredi dernier, plus de 300 000 ordinateurs dans 150 pays ont été touchés lors de la plus grande opération de cyber-extorsion à ce...
L’évolution des ransomwares : comment les cybercriminels élargissent leurs tactiques avec la collecte de...
Ces derniers temps, le navigateur Chrome est devenu une cible privilégiée du groupe cybercriminel Qilin, réputé pour ses attaques sophistiquées par ransomware. En plus...