


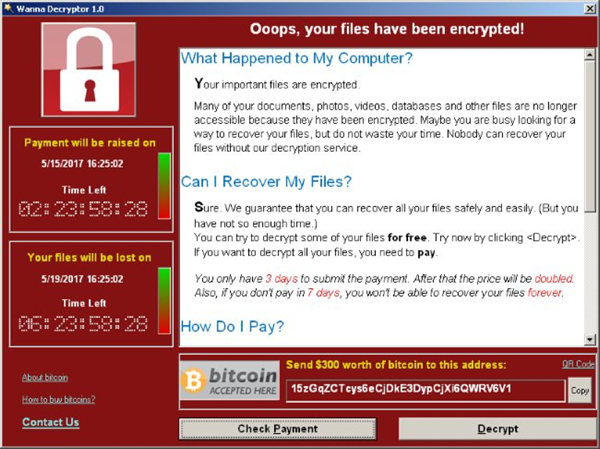
WannaCry, et si ce n’était que la partie immergée de l’iceberg ?
Depuis vendredi dernier, plus de 300 000 ordinateurs dans 150 pays ont été touchés lors de la plus grande opération de cyber-extorsion à ce...
L’évolution des ransomwares : comment les cybercriminels élargissent leurs tactiques avec la collecte de...
Ces derniers temps, le navigateur Chrome est devenu une cible privilégiée du groupe cybercriminel Qilin, réputé pour ses attaques sophistiquées par ransomware. En plus...
Classement des malwares de mars 2021 : le trojan bancaire IcedID entre directement à...
Classement Check Point Research sur les malwares de mars 2021 : le trojan bancaire IcedID entre directement à la 2ème place. Check Point Research rapporte qu'IcedID est entré pour la première fois dans le classement mondial des malwares et en occupe la deuxième place après avoir exploité la pandémie de la COVID-19 pour attirer de nouvelles victimes. En France, IcediD (86%), Qbot (72%) et Dridex (50%) sont les malwares ayant principalement sévi en mars 2021.

Les employés de PME françaises visés par une campagne de spam/malware en .ARJ
Les laboratoire Antivirus Bitdefender lancent l’alerte : une nouvelle campagne de malwares est utilisée contre des employés de PME, les poussant à télécharger malgré eux des fichiers tels que Zbot et d’autres chevaux de Troie sous prétexte d’avoir « outrepassé le règlement intérieur de l’entreprise ».
Malwarebytes rachète la start-up française AdwCleaner
Malwarebytes annonce l'acquisition d’AdwCleaner, un outil français de nettoyage de PC téléchargé près de 200 000 fois par jour et ayant déjà été installé plus de 200 millions de fois.

Le FBI utilise un malware pour espionner les appareils sous Android
Ce n'est pas un fait nouveau que le FBI utilise des méthodes de piratage pour espionner des suspects, y compris des enregistreurs de frappe et en détournant à distance les micros et caméras présents dans les téléphones mobiles, afin d'espionner les utilisateurs.

La ville de Vincennes victime d’une cyberattaque
La ville de Vincennes a été victime d’une cyberattaque de grande ampleur sur les systèmes informatiques de la mairie.
Rapport sur les Menaces de F-Secure : Hausse des Ransomware, même sur Android
Le premier semestre 2014 a été marqué par une augmentation considérable des attaques en ligne utilisant des rançongiciels (Ransomware en anglais); ces malware bloquent les données de l’utilisateur et les retiennent en échange d’une rançon, et ce, même sur des appareils mobiles.

Un aperçu du kit d’exploitation pirate Blackhole v1.1.0
Après ses études exclusives sur deux grands fournisseurs de rogues (faux programmes de sécurité), Xylitol repart à l'attaque en visant cette fois le kit d'exploitation pirate tout-en-un Blackhole dans sa dernière version (v1.1.0).

Stuxnet a été implanté par un agent double iranien via une clé USB
C'est officiel, le ver informatique Stuxnet utilisé pour saboter le programme nucléaire iranien a été implanté par un agent double travaillant pour Israël. L'agent a utilisé une clé USB piégée pour infecter les machines au cœur de l'installation nucléaire de Natanz, selon un rapport publié mercredi.