


Se protéger des ransomwares
La menace des ransomwares est actuellement en plein essor et les victimes se multiplies, entreprises comme particuliers. Pas de panique, des solutions de protection existent.
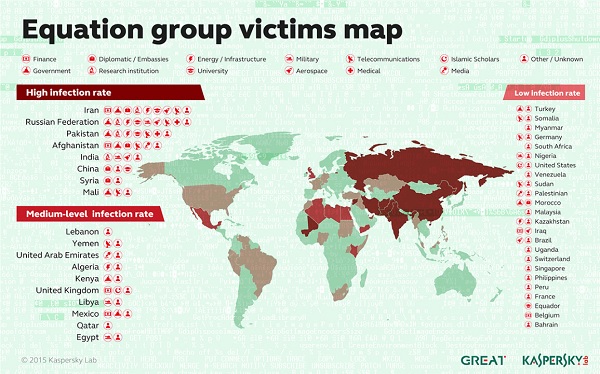
Kaspersky dévoile Fanny, énième programme espion de la NSA
Ce ver considéré comme une cyberarme dont l’existence vient d'être étalée au grand jour par Kaspersky a de quoi inquiéter : La NSA aurait infecté des dizaines de milliers d'ordinateurs via ce ver dissimulé dans les firmwares de disques durs.

Attaques par ransomware : hausse des menaces indirectes
Les chercheurs Proofpoint dévoilent aujourd’hui de nouvelles informations sur la façon dont les cybercriminels propagent leurs menaces par ransomware.

La cyber-résilience pour déjouer les ransomwares
Les solutions cyber-résiliente sont devenues incontournables, elles permettent de prévenir les menaces, de s'en protéger et d'en minimiser l'impact en les détectant et en...

Le malware multiplateforme de WildPressure s’attaque à macOS au Moyen-Orient
Milum est un cheval de Troie utilisé par WildPressure, un groupe APT (Advanced Persistent Threat) actif au Moyen-Orient, que Kaspersky surveille depuis août 2019. Lors de leurs investigations sur l’une des dernières attaques de ce groupe qui semble viser le secteur industriel, les chercheurs de Kaspersky ont détecté de nouvelles versions du malware écrites dans différents langages de programmation, dont une qui peut infecter à la fois les systèmes Windows et macOS.
Une nouvelle attaque ciblant les utilisateurs de Google Chrome découverte
Les chercheurs de Proofpoint ont découvert une nouvelle attaque ciblant les utilisateurs de Google Chrome. Cette attaque incite les utilisateurs à télécharger un malware via des injections sélectives sur des sites web créant des problèmes fictifs et proposant de fausses solutions pour les résoudre.
Entre espoirs et opportunités, le ransomware Kuiper reste une supercherie technique
Le Centre de Recherche Avancée de Trellix vient de publier son dernier blog se penchant sur l'évolution du ransomware Kuiper basé sur Golang où il détaille...
Un incident de cybersécurité sur dix détecté par Kaspersky possède un degré de gravité...
D’après une enquête réalisée à partir de métadonnées anonymes fournies volontairement par des utilisateurs de la solution Kaspersky MDR, un incident de cybersécurité sur dix (9 %) peut entraîner des dysfonctionnements majeurs ou permettre l’accès non autorisé au parc informatique du client. La grande majorité des incidents (72 %) sont de gravité moyenne : s’ils n’avaient pas été détectés par Kaspersky, ils auraient donc nui aux performances du parc informatique, ou pu conduire à des cas d’utilisation malveillante de certaines données.

AVG 2019 : protection avancée de la vie privée et confort d’utilisation
Le logiciel de sécurité AVG 2019 comprend désormais le mode « Ne pas déranger », la protection des données sensibles et la détection améliorée des menaces d’hameçonnage (phishing).
Catelites, le nouveau cheval de Troie qui vise 2 200 applications mobiles bancaires
En mai dernier, les autorités russes ont arrêté vingt cybercriminels pour le vol de plus de 900 000 dollars grâce au cheval de Troie « CronBot ». Ce groupe cachait le logiciel malveillant dans de fausses applications mobiles bancaires, ou destinées aux adultes, conçues pour ressembler à des vraies. L’objectif était de récupérer les identifiants des comptes bancaires des utilisateurs.