

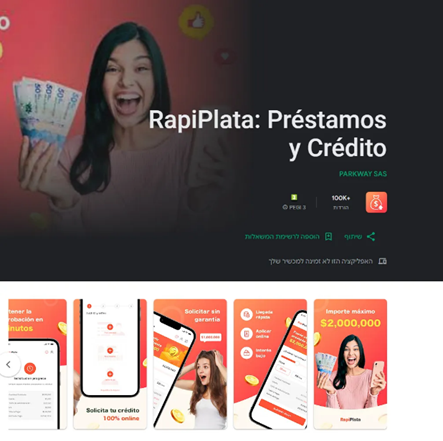
En février 2025, les moteurs de détection surveillés par l’équipe de recherche Harmony Email & Collaboration ont identifié une application SpyLoan sur l’appareil d’une victime. L’échantillon détecté, appartenant à l’application « RapiPlata », était disponible sur Google Play (GP) et avait été téléchargé par plus de 100 000 victimes.
Tribune CheckPoint – Nous estimons qu’environ 150 000 victimes ont téléchargé l’application depuis le Google Play Store et l’Apple App Store, ce qui souligne encore l’ampleur de la menace. Cette détection a été rendue possible par le modèle d’apprentissage automatique de Harmony Mobile, qui a signalé l’application comme malveillante. Notamment, « RapiPlata » a atteint le Top 20 dans la catégorie finance sur la plateforme SimilarWeb en Colombie, ce qui indique un engagement utilisateur significatif.
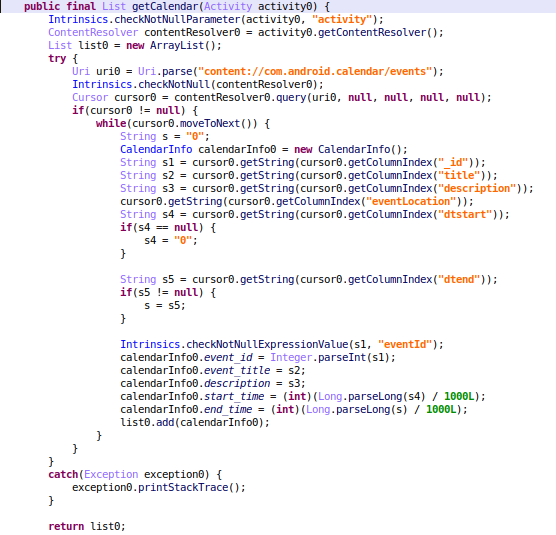
L’analyse a révélé que l’application avait un accès étendu à des données sensibles de l’utilisateur – y compris les messages SMS, journaux d’appels, événements de calendrier et applications installées – allant jusqu’à télécharger ces données sur ses serveurs. Bien que l’application ait depuis été retirée de Google Play et de l’Apple App Store, elle reste accessible via des sites Web tiers qui la présentent de manière trompeuse comme un téléchargement officiel depuis Google Play. Sa disponibilité antérieure et sa distribution continue soulignent les risques posés par les applications financières malveillantes. Compte tenu de la gravité de la situation, nous avons immédiatement lancé une enquête.
 Les utilisateurs de l’App Store piégés par un système de prêt frauduleux
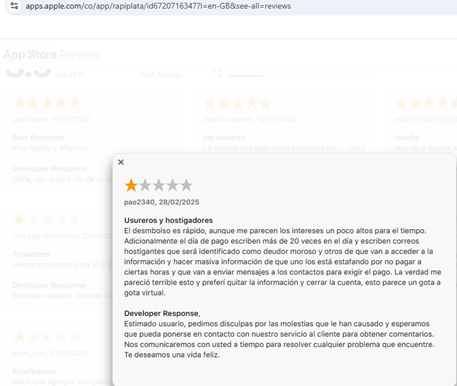
L’application en question présentait des risques importants pour les utilisateurs, et son comportement malveillant a été bien documenté. Des victimes ont signalé avoir reçu des messages et courriels de harcèlement, incluant des menaces d’être signalés comme débiteurs défaillants et la divulgation de leurs informations personnelles. Ces tactiques, combinées à des promesses trompeuses de taux d’intérêt bas, révèlent une escroquerie conçue pour contraindre les victimes à rembourser des prêts auxquels elles n’ont jamais consenti. Sa présence prolongée sur les plateformes officielles souligne l’ampleur de son impact. La version Android de l’application a aggravé le problème, avec des vulnérabilités graves de vol de données mettant davantage en péril la vie privée des victimes. Entre des approbations de prêts non autorisées, des frais fabriqués de toutes pièces et le vol de données, cette application représentait une menace claire pour la sécurité financière et l’intégrité des données personnelles.
« C’est une arnaque. J’ai téléchargé l’application sans même finir l’inscription. Quelques heures plus tard, j’ai reçu des e-mails de menace disant que je devais rembourser un prêt que je n’avais jamais reçu. » « Ils ont volé mes contacts et commencé à envoyer des messages aux gens disant que je leur devais de l’argent. C’est criminel. »
 Analyse du code et corrélation des menaces RapiPlata
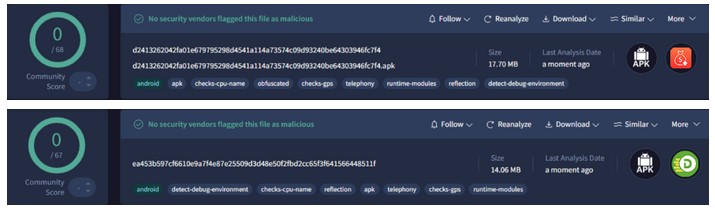
Les recherches initiales ont confirmé que RapiPlata présente les caractéristiques typiques des applications SpyLoan, y compris l’abus des autorisations sous prétexte d’« évaluation de crédit », le balayage et l’exfiltration des SMS par mots-clés, ainsi que le téléchargement automatique de charges malveillantes depuis de faux boutons Google Play. Nous avons ensuite effectué une recherche élargie dans nos bases de données internes et des sources externes pour identifier des échantillons liés. Cette enquête a confirmé que RapiPlata fait partie d’une opération de malware SpyLoan plus large, d’autres applications présentant les mêmes comportements malveillants, notamment des chaînes de redirection menant à des plateformes de diffusion d’APK hors store. De manière alarmante, RapiPlata dispose d’une couverture minimale voire nulle sur VirusTotal (VT), certaines variantes apparaissant sans aucune détection.
 Lien avec des campagnes SpyLoan antérieures

Des analyses supplémentaires ont révélé de fortes similitudes entre RapiPlata et une application SpyLoan précédemment identifiée, « Préstamo Rápido », qui avait été retirée de Google Play dans l’année écoulée. Les fonctions d’exfiltration de données de base restent presque identiques, avec seulement de légères modifications de syntaxe et un nouveau serveur de commande et de contrôle (C2). Ces changements suggèrent une tentative d’échapper à la détection et de réintégrer Google Play sous un autre nom.
Les premières enquêtes indiquent que les domaines de RapiPlata et de Préstamo Rápido ont été achetés auprès du même registrar. Bien que cela ne constitue pas une preuve définitive d’un lien direct entre les deux applications, cela s’ajoute à la liste croissante de similarités entre elles. Préstamo Rápido a été actif sur Google Play d’août 2022 à sa suppression. RapiPlata a été actif d’octobre 2024 à mars 2025. Toutefois, son site Web reste opérationnel, trompant les victimes en leur faisant croire qu’elles téléchargent l’application depuis Google Play alors qu’il s’agit en réalité d’une source non autorisée.
Fonctionnalité malveillante et atteintes à la vie privée
Bien qu’elle ait été supprimée de Google Play, le site officiel de RapiPlata trompe les victimes en affichant un bouton de téléchargement Google Play. En cliquant dessus, l’utilisateur est redirigé vers un site externe (https[:]//t[.]copii[.]co/9YEPe) qui télécharge automatiquement une version externe de l’application, et non une version certifiée par Google. Cette version conserve toutes les vulnérabilités de fuite de données de ses prédécesseurs, permettant aux développeurs de poursuivre leurs opérations en dehors des stores officiels. Nous avons identifié plusieurs sites Web associés à l’application RapiPlata.
RapiPlata cible principalement les utilisateurs colombiens en leur promettant des prêts rapides. Au-delà de ses pratiques de prêt prédatrices, l’application se livre à un vol massif de données. Dès son premier lancement, elle exfiltre tous les messages SMS, journaux d’appels et données de calendrier vers ses serveurs. L’application affirme que ces autorisations sont nécessaires pour les rappels de paiement (accès au calendrier) et l’analyse de la solvabilité (SMS, journaux d’appels, applications installées). Cependant, il n’y a aucune justification légitime pour une collecte de données aussi étendue, ce qui constitue une violation manifeste des politiques de confidentialité de Google Play.
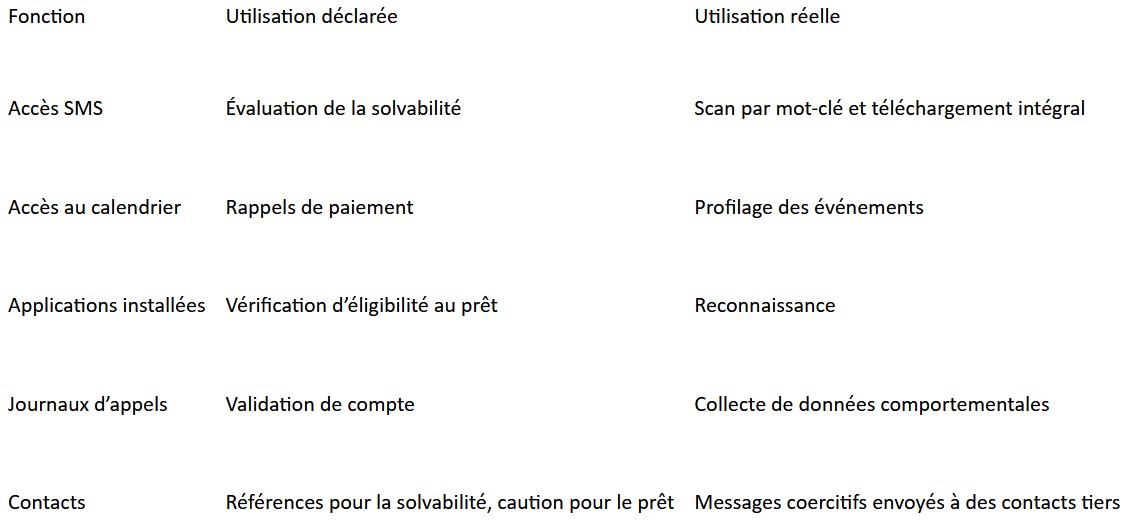
 L’application scanne tous les messages SMS à la recherche de mots-clés spécifiques et télécharge tout message les contenant sur son serveur. Bien que cela puisse sembler se concentrer sur les communications financières et bancaires, la liste de mots-clés inclut des termes génériques comme « día » (jour), « hasta » (jusqu’à), « para » (pour), « esta » (cette), « por » (par/pour) et « sido » (été), qui n’ont que peu ou pas de lien direct avec des transactions financières.
Même lorsqu’un filtrage par mot-clé est appliqué, il semble s’agir davantage d’une illusion de sélectivité que d’une tentative réelle de limiter la collecte de données. Dans certaines versions de l’application, tous les messages SMS sont téléchargés sans distinction. Ce processus constitue une exfiltration non autorisée de données sous couvert d’évaluation financière.
Transformer les données personnelles iOS en vecteurs de compromission d’entreprise
En apparence, le vol d’informations personnelles comme les messages SMS, les journaux d’appels, les entrées de calendrier ou la liste des applications installées sur un iPhone peut sembler anodin. Pourtant, même iOS, malgré sa réputation de sécurité, est vulnérable dans de tels scénarios. Des hackers ciblant des organisations hautement sécurisées, protégées par des frameworks avancés, peuvent exploiter ces données personnelles comme maillons d’attaques sophistiquées.
Messages SMS et journaux d’appels : peuvent révéler des codes d’authentification, des communications internes ou des interactions personnelles sensibles. Les attaquants exploitent les messages interceptés pour contourner la double authentification (2FA), compromettant ainsi des comptes critiques. En analysant les journaux d’appels, les adversaires peuvent cartographier les relations sociales et professionnelles pour rendre leurs attaques plus crédibles.
Données de calendrier : permettent aux attaquants de visualiser les activités quotidiennes, réunions, voyages d’affaires et engagements sensibles. Les liens Zoom inclus offrent un accès direct aux discussions confidentielles ou à des documents sensibles. Bien que Zoom permette une validation manuelle des participants, cela est rarement appliqué. Un attaquant peut donc espionner des réunions stratégiques sans être détecté.
Applications installées : révèlent l’écosystème technologique de la cible. Les attaquants exploitent ces informations pour viser des vulnérabilités connues ou camoufler des malwares comme de simples mises à jour logicielles, contournant les défenses classiques, même sur iOS.
Ces données, en apparence banales, forment un profil d’intelligence détaillé, permettant des attaques personnalisées – de l’ingénierie sociale avancée aux exploits zero-day.
Comment se protéger contre les menaces SpyLoan
Même les plateformes réputées comme l’App Store d’Apple ne sont pas à l’abri. Comme le montre le cas de RapiPlata, les cybercriminels contournent les mécanismes de sécurité en camouflant des applications frauduleuses sous l’apparence de services financiers légitimes. Ce cas démontre l’efficacité des solutions Check Point, rendue possible par l’intégration étroite entre produits. Le modèle d’IA ayant détecté cette application s’appuie sur les indicateurs comportementaux de Harmony Mobile et les données de ThreatCloud AI, pour une analyse approfondie.
Grâce à cette approche, Check Point détecte les intentions malveillantes même lorsque l’APK semble légitime. Harmony Mobile a détecté RapiPlata avant son exécution et bloqué ses communications malveillantes. Le système a aussi alerté l’utilisateur et l’administrateur en temps réel.
Pour se protéger, les utilisateurs doivent envisager des solutions de sécurité mobile avancées comme Harmony Mobile, qui bloque les SpyLoan et empêche les exfiltrations de données et connexions malveillantes. Il est crucial de rester vigilant lors du téléchargement d’applications financières, de n’utiliser que des sources vérifiées, et de refuser les autorisations excessives. RapiPlata, malgré sa suppression, a causé de vrais dommages.
Il est plus sûr de s’en remettre à des institutions officielles pour tout service financier. Les cybercriminels créent des apps de prêt frauduleuses pour voler des identifiants bancaires ou forcer des paiements. RapiPlata en est un exemple criant.
Check Point offre des solutions de détection et de protection de pointe. Pour une sécurité maximale, une stratégie en couches est recommandée, combinant protection des terminaux et sécurité réseau. Restez en avance sur les cybercriminels – sécurisez votre environnement mobile avec Check Point dès aujourd’hui.