

L’iPhone Duo d’Apple est officiellement mis en vente depuis le 23 octobre dernier, marquant la première incursion de la marque sur le marché des smartphones pliables. Pour les hackers , un lancement d’une telle envergure offre un terrain de jeu idéal pour piéger les consommateurs désireux de se procurer cet appareil haut de gamme en avant-première. Les experts de Kaspersky ont identifié de multiples tentatives d’arnaque ciblant des utilisateurs à travers le monde.
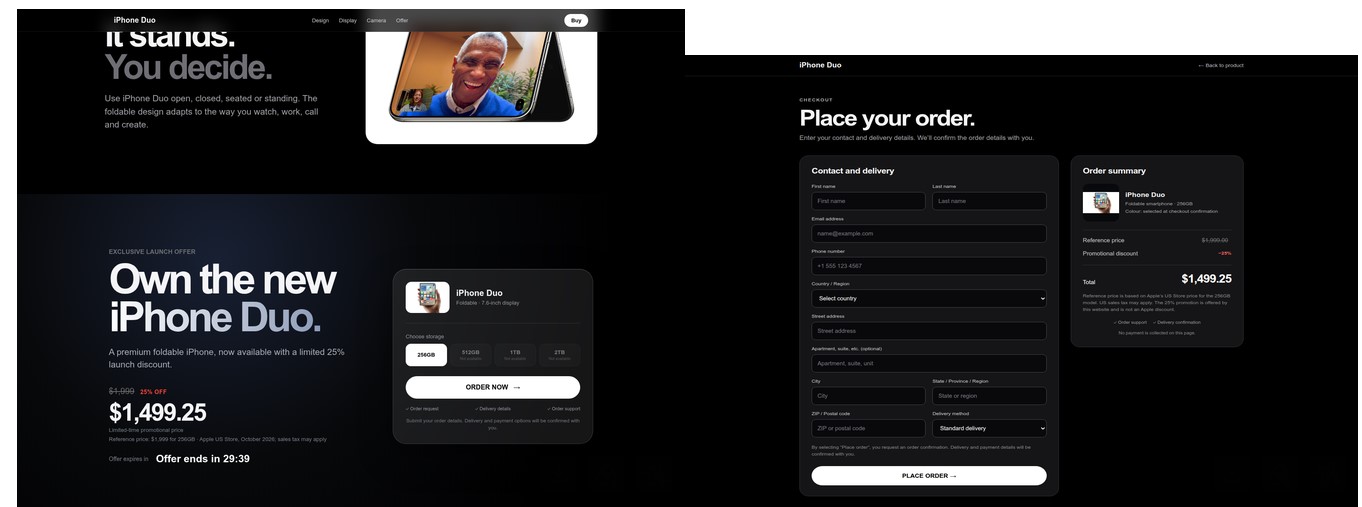
Tribune Kaspersky – L’un de ces faux sites, rédigé en anglais, affichait une prétendue réduction de 25 %. L’interface imitait soigneusement la charte graphique d’Apple, tandis qu’un compte à rebours annonçant qu’il ne restait plus que 30 minutes avant la fin de l’offre créait un faux sentiment d’urgence pour inciter les visiteurs à agir impulsivement. Au moment de valider la commande, les acheteurs étaient invités à renseigner leurs coordonnées ainsi que leur adresse de livraison. Fait notable : le site ne réclamait pas les informations bancaires à cette étape, il indiquait simplement qu’un conseiller recontacterait le client ultérieurement afin d’organiser la livraison et régler la transaction. Dans bien des cas, cette mécanique sert de point de départ à une escroquerie plus large aboutissant à des pertes financières.
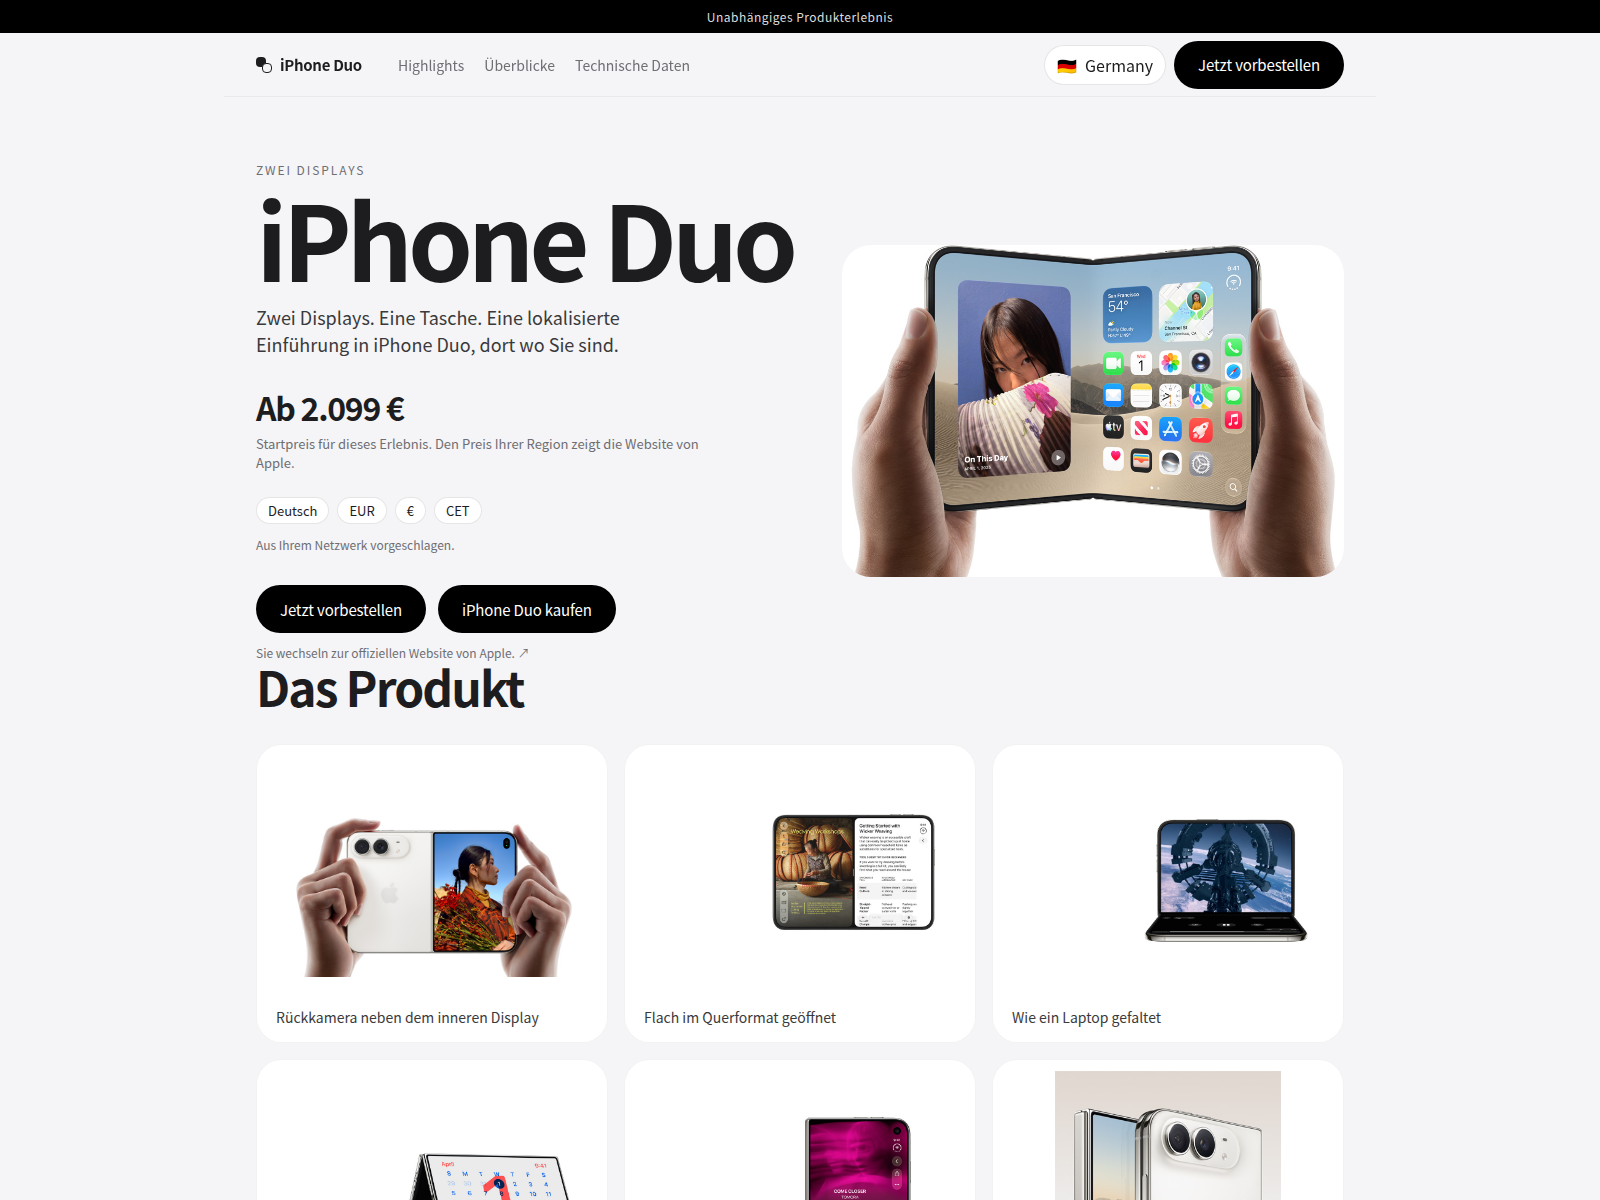
Ces offres trompeuses ne s’adressent pas uniquement aux internautes anglophones. Kaspersky a également repéré des pages multilingues permettant de sélectionner sa langue. Sur l’une d’elles, les fonctionnalités de l’appareil étaient mises en avant pour encourager la précommande, avec la possibilité de choisir sa devise de paiement. Pour paraître crédible, le site laissait entendre que l’utilisateur serait redirigé vers le site officiel d’Apple, ce qui, en réalité, n’était jamais le cas.
Les chercheurs de Kaspersky ont par ailleurs découvert une campagne frauduleuse visant les utilisateurs lusophones. Dans ce scénario, les escrocs cherchaient d’emblée à basculer l’échange sur une application de messagerie instantanée, réclamant le numéro de téléphone associé au compte WhatsApp ainsi que l’adresse e-mail de la cible sous prétexte de vérifier la disponibilité de l’appareil. Ce procédé expose non seulement les coordonnées des victimes, mais les rend également plus vulnérables à des attaques ultérieures d’ingénierie sociale.
« Les hackers réagissent très vite lorsqu’un appareil phare arrive sur le marché. En effet, l’engouement suscite un sentiment d’urgence qui, à son tour, affaiblit la vigilance. Ces campagnes sont conçues pour paraître authentiques et diriger la victime vers un canal privé avant qu’elle n’ait le temps de vérifier la légitimité de l’offre. Pour un fraudeur, l’acheteur d’un tel produit représente une cible très lucrative puisqu’il s’agit de quelqu’un prêt à dépenser d’importantes sommes et, de ce fait, plus enclin à partager des informations personnelles ou financières. C’est précisément pour cela que toute remise officieuse, toute précommande suspecte ou toute prétendue « vérification de stock » doit être considérée comme un signal d’alerte », souligne Olga Altukhova, Senior Web Content Analyst chez Kaspersky.
Pour acquérir un nouvel appareil sans s’exposer aux cybermenaces, Kaspersky recommande :
-
D’acheter systématiquement les nouveautés via les canaux officiels et des distributeurs reconnus, afin d’éviter les offres trompeuses.
-
De vérifier l’authenticité des sites web avant de saisir la moindre information personnelle, notamment l’orthographe de l’URL et le nom de l’enseigne.
-
D’utiliser une solution de sécurité éprouvée capable de détecter les boutiques frauduleuses et de bloquer les liens de phishing.
-
De protéger ses données de paiement en ayant recours à des cartes virtuelles temporaires ou à des services de paiement sécurisés pour éviter de dévoiler son numéro de carte bancaire principal. Il est également recommandé d’enregistrer ses identifiants et données sensibles dans un gestionnaire de mots de passe pour sécuriser la saisie automatique et la synchronisation multi-appareils.
-
De configurer l’authentification à deux facteurs (2FA) sur vos comptes principaux et vos applications bancaires, et vérifiez régulièrement vos relevés pour repérer toute opération suspecte.