

Les organisations peuvent désormais reconstruire rapidement leurs applications cloud après une cyberattaque, en utilisant le code Terraform pour restaurer la configuration déclarée et les sauvegardes Cohesity Data Cloud pour restaurer les dernières données applicatives utilisables.
Communiqué – Cohesity, spécialiste de la sécurisation des données alimentée par l’IA, annonce aujourd’hui que HashiCorp, société du groupe IBM, a validé l’interopérabilité des capacités de reconstruction cloud de Cohesity Data Cloud avec Terraform Self-Managed. Les organisations peuvent désormais restaurer rapidement leurs applications cloud, infrastructure, configuration et surtout données, après une cyberattaque destructrice. Terraform peut recréer la configuration déclarée compromise, tandis que Cohesity Data Cloud restaure ensuite les dernières données applicatives utilisables à partir des sauvegardes.
Il s’agit de la première méthode de récupération cloud qu’IBM valide pour son interopérabilité avec Terraform Self-Managed, plateforme auto-hébergée permettant de définir et gérer l’infrastructure cloud sous forme de code. La reconstruction cloud fait partie de Cohesity Data Cloud Enterprise Edition.
Reconstruire la configuration déclarée et restaurer les données
L’IA augmente la fréquence et la gravité des cyberattaques, et les plans de récupération n’ont pas suivi le rythme. Le rapport Global Cyber Resilience 2026 de Cohesity, une enquête Vanson Bourne menée auprès de 3 200 décideurs IT et sécurité, révèle que 83 % des organisations interrogées estiment que leurs plans de récupération nécessiteraient des changements modérés ou importants pour faire face aux attaques utilisant l’IA afin de détecter et exploiter les failles logicielles. Seuls 3 % déclarent que leurs plans sont prêts aujourd’hui. La récupération cloud accuse également un retard. Lorsqu’une attaque compromet une application cloud, les équipes IT la reconstruisent souvent manuellement ou s’appuient sur des outils qui reconstituent l’environnement à l’aide de méthodes sur mesure.
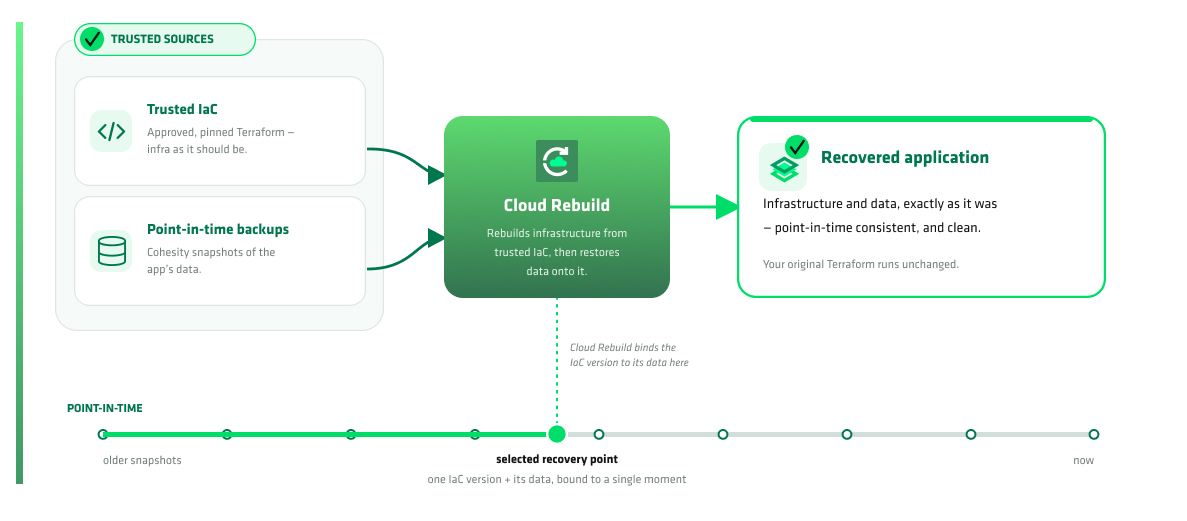
La reconstruction cloud Cohesity adopte une approche différente. Elle utilise les fichiers d’infrastructure sous forme de code de l’organisation, qui définissent ses réseaux cloud, ses serveurs et ses autorisations d’accès, comme plan de récupération. Terraform utilise le code vérifié et approuvé de l’organisation pour recréer la configuration déclarée, et Cohesity Data Cloud restaure les dernières données applicatives sauvegardées utilisables. Ensemble, ils ramènent l’application à un état de confiance plutôt qu’à une copie pouvant déjà contenir les modifications d’un attaquant.
Certains outils de récupération restaurent une copie de la production telle qu’elle était juste avant une attaque, ce qui peut inclure des erreurs ou des modifications effectuées par l’attaquant. La reconstruction cloud restaure au contraire l’environnement décrit par le code vérifié et approuvé de l’organisation, ramenant les applications à leur configuration déclarée et restaurant les données protégées à partir de la sauvegarde sélectionnée.
La reconstruction cloud Cohesity peut lire les applications via l’interface officielle de Terraform et exécute le code des clients sans modification, préservant ainsi l’exactitude des enregistrements. Le code Terraform recrée la configuration déclarée, tandis que Cohesity restaure les données applicatives à partir des sauvegardes. De plus, les administrateurs peuvent intégrer la reconstruction cloud dans leurs workflows existants de réponse aux incidents et de récupération.
« Les attaquants utilisant l’IA agissent plus rapidement que n’importe quelle équipe ne peut reconstruire manuellement. Les organisations ont déjà codifié dans Terraform l’apparence exacte que devraient avoir leurs environnements cloud. Cohesity utilise ce code pour recréer la configuration déclarée, puis restaure les dernières données applicatives utilisables à partir des sauvegardes. Les équipes ont besoin des deux pour remettre l’application en service. Si vous construisez sous forme de code, vous pouvez maintenant récupérer sous forme de code », explique Vasu Murthy, directeur produit chez Cohesity.
« Nos clients nous ont demandé comment ils pouvaient se remettre d’une attaque en exploitant Terraform et son état, et pas seulement construire un nouvel environnement », déclare Tyler Lynch, Outbound CTO, Automation, IBM Software. « Nous avons travaillé avec Cohesity pour valider la façon dont nos technologies fonctionnent ensemble lorsqu’elles utilisent l’état Terraform pour récupérer les applications cloud, l’infrastructure sur laquelle elles s’exécutent et les données dans le cadre du processus de récupération. »
Cohesity Data Cloud + Terraform Self-Managed : Comment ça marche
Voici ce qui se passe de la protection à la récupération :
- Cartographier l’application. La reconstruction cloud lit le code Terraform de l’organisation et crée une carte détaillée de chaque ressource cloud nécessitant une protection et de l’ordre dans lequel les ressources doivent être restaurées.
- Enregistrer les versions de confiance. La reconstruction cloud sauvegarde à la fois le code Terraform et les données applicatives au fil du temps, afin que les équipes puissent choisir un point de récupération qui associe la configuration prévue aux données applicatives sauvegardées.
- Reconstruire étape par étape. La reconstruction cloud recrée l’infrastructure et la configuration déclarées à partir du code Terraform, puis restaure les données applicatives à partir de la dernière sauvegarde utilisable pour ce point de récupération. Pour les bases de données comme Amazon RDS, un processus guidé en plusieurs étapes accompagne les administrateurs pour reconnecter la base de données restaurée au reste de l’application.
- Afficher l’écart temporel. Étant donné que l’infrastructure et les données peuvent être sauvegardées selon des plannings distincts, la reconstruction cloud associe la sauvegarde de données la plus proche à la version de code choisie et indique clairement l’écart temporel entre les deux. Les équipes peuvent voir quelle sauvegarde de données l’application récupérée utilisera.
 Disponibilité
La reconstruction cloud Cohesity est disponible dès maintenant dans le cadre de Cohesity Data Cloud Enterprise Edition. Les clients Cohesity existants utilisant Data Protect ou Cohesity NetBackup peuvent passer à Enterprise Edition pour accéder à la reconstruction cloud et à l’ensemble du portefeuille de cyber-résilience de Cohesity.
Pour plus d’informations sur cette annonce, consultez le blog ici.