
Alors que la France vient de connaître un mois d’octobre particulièrement violent en matière de cyberattaques, Hornetsecurity by Proofpoint dévoile aujourd’hui son nouveau Rapport sur les ransomwares 2027, le sixième de sa série annuelle. Le rapport de cette année montre que les organisations n’ont jamais été aussi bien préparées face aux ransomwares. Cependant, près de la moitié (45%) des responsables IT n’ont pas confiance en leurs propres stratégies de protection. Tribune.
Les points clés :
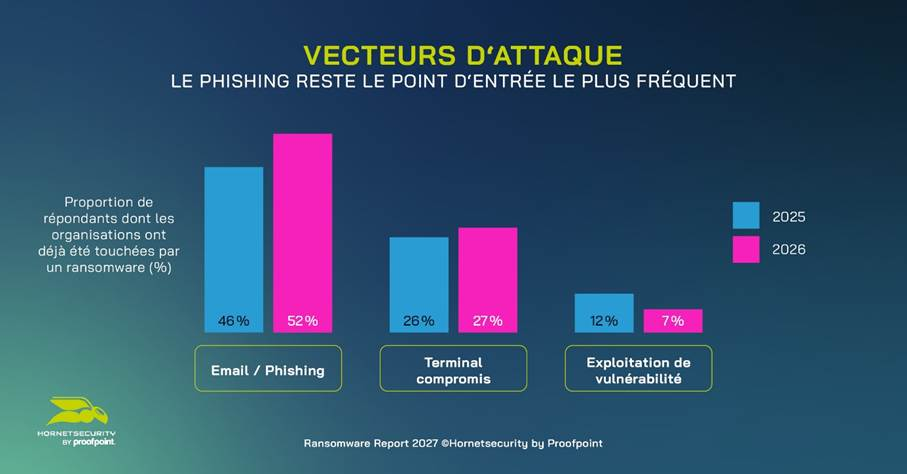
- Près de la moitié (45 %) des personnes interrogées ne sont pas confiantes dans l’efficacité de la stratégie de protection contre les ransomwares de leur organisation.
- Les incidents de ransomware en baisse : environ 18 % des répondants, contre 24 % l’an dernier
- Le solution préventives se généralisent : 91 % protègent leurs sauvegardes, tandis que 84 % disposent d’un plan de reprise d’activité
- Le phishing reste le principal vecteur d’attaque : 52 % des victimes de ransomware citent l’email ou le phishing comme vecteur d’infection
- La sensibilisation à la sécurité progresse : 84 % proposent des formations, soit 10 points de plus que dans le rapport précédent
Hornetsecurity by Proofpoint, acteur mondial de référence en cybersécurité, publie son Rapport Ransomware 2027, le sixième de sa série annuelle, révélant que les organisations sont mieux préparées que jamais face aux attaques par ransomware, mais que leur confiance dans leurs propres mesures de protection reste limitée.
Malgré la mise en place généralisée de mesures préventives, près de la moitié (45 %) des personnes interrogées ne sont pas confiantes dans l’efficacité de la stratégie de protection contre les ransomwares de leur organisation.
Les incidents de ransomware chutent à environ 18 %
La proportion d’organisations déclarant avoir subi une attaque par ransomware est tombée à environ 18 %, contre 24 % dans le rapport de l’année dernière, retrouvant un niveau proche des 18,6 % précédemment enregistrés.
Les mesures de protection essentielles contre les ransomwares sont désormais solidement ancrées dans de nombreuses organisations : 84 % disposent d’un plan de reprise d’activité, contre 82 % dans le rapport précédent, et 91 % protègent leurs sauvegardes contre les ransomwares.
 Le phishing reste le principal vecteur d’entrée
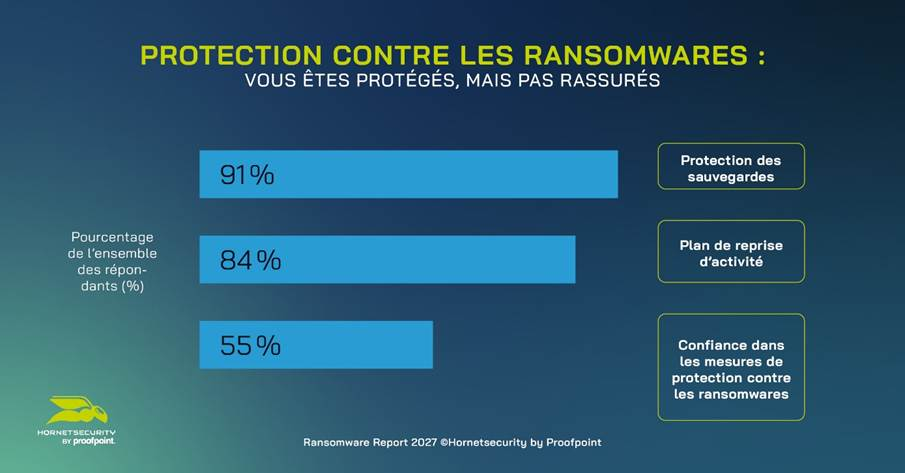

L’analyse des vecteurs d’attaque montre que l’email ou le phishing demeure le principal point d’entrée. Parmi les répondants dont les organisations ont subi une attaque par ransomware, 52 % citent l’email ou le phishing comme vecteur d’attaque, contre 46 % dans le rapport précédent. Les terminaux compromis arrivent en deuxième position avec 27 %, un chiffre quasi stable, tandis que 7 % mentionnent l’exploitation de vulnérabilités.
La prévalence du phishing souligne l’importance de la sensibilisation des collaborateurs dans la défense contre les ransomwares. Les terminaux compromis occupent la deuxième place avec 27 %, montrant que la protection doit également s’étendre au-delà de la messagerie électronique.
Moins de victimes de ransomware paient la rançon
Parmi les personnes interrogées dont les organisations ont déjà subi une attaque par ransomware, environ 3 % déclarent qu’une rançon a été payée pour récupérer leurs données. Cette faible proportion souligne l’importance de disposer d’options de récupération fiables. Des sauvegardes protégées et des processus de récupération efficaces peuvent aider les organisations à accéder à des données intactes et à reprendre leurs opérations après une attaque réussie.
Daniel Hofmann, PDG de Hornetsecurity by Proofpoint :
« Les entreprises ont sensiblement renforcé leurs défenses contre les ransomwares : sauvegardes sécurisées, reprise d’activité et formations de sensibilisation à la sécurité font désormais partie des fondamentaux de sécurité dans de nombreuses organisations, ce qui représente une première étape importante.Parallèlement, notre travail quotidien révèle la rapidité avec laquelle les attaquants font évoluer leurs méthodes. Ils utilisent l’IA pour rendre leurs tentatives de tromperie plus convaincantes, combinent l’email avec d’autres outils de communication dans des attaques multicanal, ou emploient de nouvelles techniques d’obfuscation pour contourner les mécanismes de sécurité.Pour les organisations, cela signifie qu’atteindre un certain niveau de sécurité une seule fois ne suffit pas. La sensibilisation à la sécurité, les mesures techniques et les processus de sécurité doivent suivre le rythme des nouvelles méthodes d’attaque et de leur évolution. »
Les formations de sensibilisation à la sécurité en hausse
Les entreprises renforcent également leurs précautions concernant le facteur humain : 84 % des répondants déclarent que leur entreprise propose des formations de sensibilisation à la sécurité, soit 10 points de plus que les 74 % du rapport précédent, représentant l’une des plus fortes progressions enregistrées dans l’enquête de cette année.
Cette tendance est particulièrement pertinente car le phishing reste le vecteur d’attaque le plus fréquemment cité pour les ransomwares. Les entreprises se concentrent de plus en plus sur la préparation de leurs collaborateurs face aux cybermenaces et sur le renforcement de leur capacité à les détecter et à y répondre.
L’IA élève le niveau d’exigence de la défense contre les ransomwares
Les tactiques de tromperie auxquelles les collaborateurs doivent être préparés évoluent. Cela est particulièrement marquant avec l’IA générative : 84 % des répondants déclarent que l’IA générative a accru les préoccupations de leur organisation concernant les cyberattaques et les ransomwares, tandis que seulement 9 % estiment que leurs collaborateurs seraient capables de reconnaître de manière fiable une tentative de phishing ou d’usurpation d’identité générée par l’IA.
Les résultats révèlent un écart important entre la conscience des risques liés à l’IA et la confiance dans la capacité des collaborateurs à reconnaître de telles tentatives de tromperie.
La protection contre les ransomwares doit suivre le rythme des attaques
Le Rapport Ransomware 2027 dresse un tableau nuancé : l’incidence des attaques a diminué par rapport au rapport précédent, et les mesures de protection de base sont largement déployées. Le phishing et les terminaux compromis restent des vecteurs d’attaque pertinents, tandis que l’IA générative pose de nouveaux défis pour la détection des tentatives de tromperie.
La sécurité des emails, la sensibilisation des collaborateurs, la protection des identités et des terminaux, ainsi que la sauvegarde et la récupération, doivent fonctionner ensemble. Ces mesures peuvent aider les organisations à prévenir et détecter les attaques dès qu’elles arrivent, à réagir rapidement en cas d’incident et à restaurer les opérations de manière fiable.
À propos de l’étude
Pour le Rapport Ransomware 2027, Hornetsecurity by Proofpoint a interrogé 400 experts IT et cybersécurité en Europe, Amérique du Nord, Amérique du Sud, Afrique, Asie et Australie sur leurs expériences avec les ransomwares, ainsi que sur les mesures de protection et de récupération de leurs organisations. Cette étude est la sixième enquête annuelle de Hornetsecurity sur les ransomwares et s’est déroulée en juillet et août 2026. Plus d’informations sur le Rapport Ransomware 2027 sont disponibles ici.