

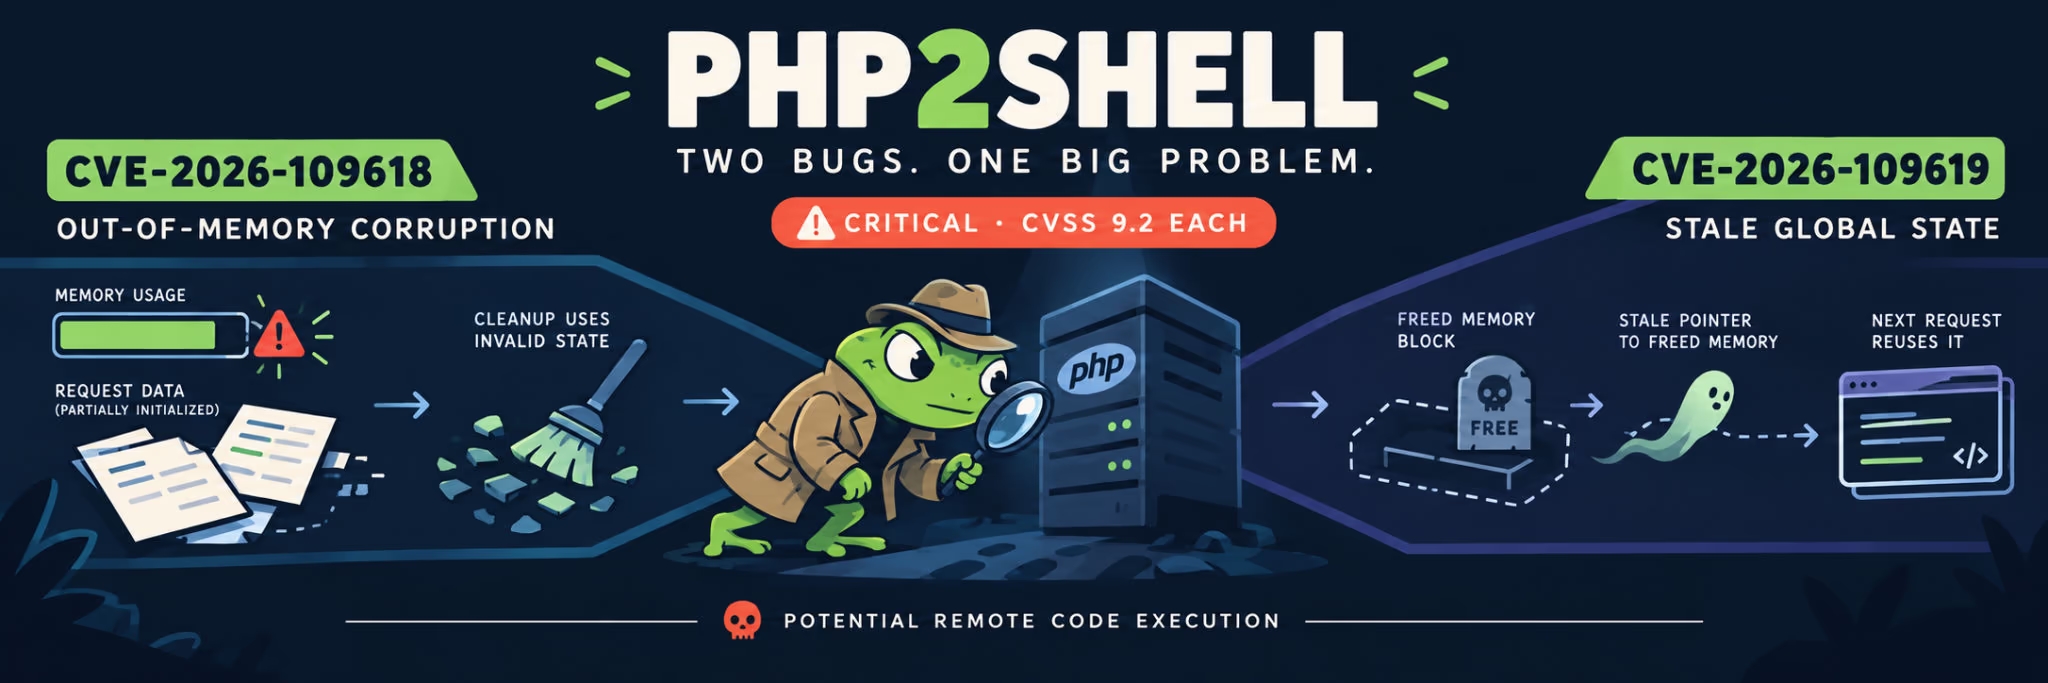
Après les alertes de sécurité urgentes concernant PHP2Shell (CVE-2026-109618 et CVE-2026-109619), les chercheurs de JFrog dévoilent de nouvelles découvertes sur le fonctionnement de ces vulnérabilités et les risques qu’elles présentent. Leurs analyses offrent un nouvel angle pour prolonger votre couverture du sujet.
Tribune – Pour aller au-delà des premières informations sur les failles et le calendrier des correctifs, les chercheurs de JFrog vous partagent les résultats de leurs travaux : ils ont reconstitué le fonctionnement des vulnérabilités avant leur divulgation publique et développé des preuves de concept (PoC) fonctionnelles. Voici leurs principales conclusions :
-
Des vulnérabilités qui ne dépendent pas de configurations particulières : contrairement à de nombreuses failles critiques, celles-ci ne nécessitent ni configuration spécifique ni plugin, selon les scanners de sécurité contextuelle de JFrog. Elles touchent directement le traitement des requêtes POST multipart et des fichiers de suivi de progression des sessions par le moteur PHP. Les données malveillantes sont désérialisées avant même l’exécution d’un script applicatif : aucune logique de l’application ne peut donc bloquer l’exécution du code malveillant.
-
De faux PoC et des logiciels malveillants à visée de canular circulent : tandis que les équipes de sécurité s’activent pour déployer les correctifs, JFrog a repéré sur GitHub de fausses preuves de concept d’exploitation, diffusées par des acteurs malveillants qui profitent de la confusion.
-
Une manipulation de la mémoire au cœur du moteur PHP : l’exploit détourne le mécanisme PHP_SESSION_UPLOAD_PROGRESS et utilise la sérialisation d’objets factices pour prendre le contrôle du registre RIP. Il peut ainsi permettre l’exécution de code à distance sans authentification (RCE) ou exposer le contenu de la mémoire, comme dans le cas de Heartbleed.
Ci-dessous quelques recommandations pratiques et solutions:
-
JFrog Xray et Catalog intègrent désormais les informations sur les vulnérabilités CVE-2026-109618 et CVE-2026-109619, aux processus de sécurité des entreprises, pour aider les équipes à analyser leurs environnements et à identifier les systèmes exposés.
-
L’analyse technique complète de JFrog Security, qui détaille les mécanismes d’exploitation, est disponible sur le blog JFrog Research.
 Vous trouverez ci-dessous une citation de Niv Lanyado, JFrog Security Research team lead:
« Avec PHP2Shell, les entreprises doivent comprendre que la faille se déclenche au cœur du moteur PHP, avant même l’exécution du code applicatif. Les protections traditionnelles au niveau de l’application ne peuvent donc pas la bloquer, et aucune mesure de contournement dans leur code ne peut y remédier. Une visibilité automatisée sur l’ensemble des environnements est essentielle, notamment pour identifier les installations PHP anciennes ou en fin de vie qui ne recevront plus de mises à jour binaires de l’éditeur. L’objectif est de s’assurer que chaque système exposé est immédiatement corrigé ou isolé. »