


Ce qui se passe à Las Vegas ne reste pas toujours à Las Vegas
Les sites pornographiques pourraient vous causer bien des problèmes.
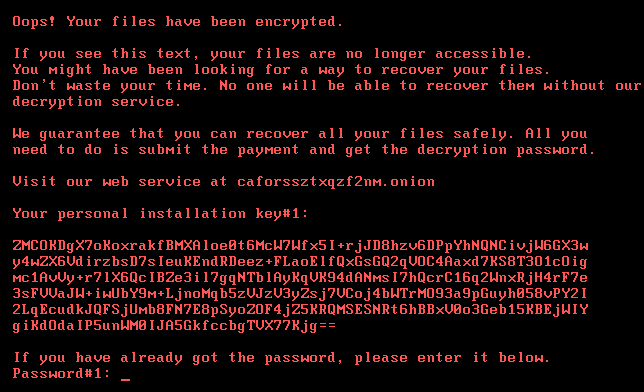
Après GoldenEye, le ransomware Bad Rabbit frappe l’Ukraine
Apparue hier, Bad Rabbit est une nouvelle souche du ransomware GoldenEye, qui a commencé par frapper un nombre d'institutions de premier plan en Russie et en Ukraine.
Trojan.FBClicker.A : L’exploitation malveillante des réseaux sociaux rendue facile
Cet outil bien pensé est conçu pour rediriger votre navigateur vers certaines pages et envoyer des messages aléatoires à l’ensemble de vos contacts MSN®, entre autres choses.
Kaspersky découvre une nouvelle variante de SparkCat qui contourne les mesures de sécurité de...
Le centre d’expertise Kaspersky Threat Research (recherche sur les menaces) a identifié une nouvelle variante du cheval de Troie SparkCat sur l'AppStore et sur...

TOR : Un malware responsable de la brusque croissance du réseau
La nouvelle ne va pas plaire aux fervents défenseurs du réseau d'anonymisation TOR. En effet, la montée spectaculaire du nombre d'utilisateurs de TOR depuis le début du mois d'août serait due, selon Fox IT, à une modification du mode de connexion opéré par un botnet russe, qui utilise le réseau pour rendre difficile l'identification de ses administrateurs. En France, environ 40 000 ordinateurs semblent infectés.

No More Ransom – 15 nouveaux outils gratuits de déchiffrage de ransomwares
Le projet No More Ransom a été lancé il y a moins d'un an et a depuis, considérablement augmenté sa ses capacités de lutte contre les ransomwares avec de nouveaux partenaires et de nouveaux outils de déchiffrements.
PME : Les attaques par malwares via de fausses IA multipliées par 5 selon...
Entre janvier et avril 2026, Kaspersky* a bloqué plus de 33 300 attaques ciblant les PME, via des logiciels malveillants ou indésirables usurpant l'identité...

Après son démantèlement, le malware bancaire GameOver ZeuS est de retour
Un mois après que le FBI et Europol ont démantelé le botnet GameOver Zeus en saisissant les serveurs principaux et en perturbant le fonctionnement du botnet, des chercheurs en sécurité ont découvert une nouvelle variante du malware explicitement fondée sur Gameover ZeuS, qui a compromis des milliers de machines et formé un nouveau botnet massif.

Des faux générateurs de clé (keygens) pour Windows 8 font leur apparition
En raison des nouvelles fonctionnalités et des améliorations de sécurité, Windows 8 fait naturellement du bruit sur la Toile parmi les utilisateurs de Windows. Malheureusement, popularité rime souvent avec alerte de sécurité lorsque l'on est sur Internet...
Fraude publicitaire : après Pornhub, Kovter s’attaque à Google et autres géants de l’industrie
Le ministère américain de la Justice a annoncé hier la mise en accusation de plusieurs acteurs impliqués dans des activités de fraude publicitaire.