


Furtim : Le malware destructeur de logiciels de sécurité
Des experts en sécurité de chez EnSilo ont découvert un malware baptisé Furtim, capable d'analyser, de détecter et d'anéantir les logiciels de sécurité présents sur la machine infectée afin de le rendre indétectable.
Malware – L’auteur de Gozi condamné à 21 mois de prison
Après une affaire judiciaire qui aura durée 4 ans, Deniss Calovskis, l'auteur du code malveillant Gozi, a été condamné à 21 mois de prison aux USA.
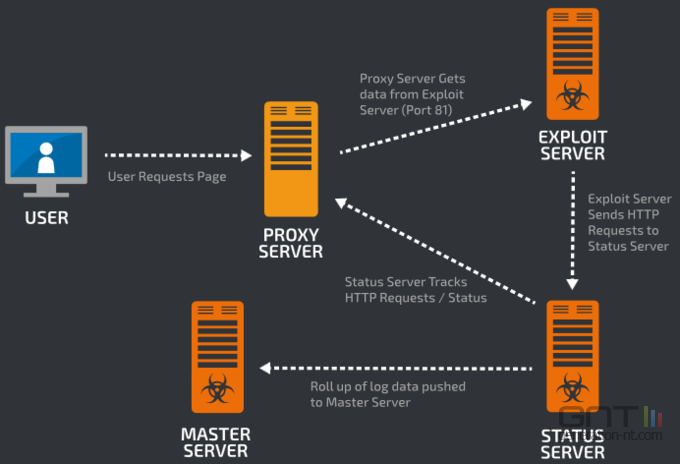
Angler Exploit Kit mis à mal par l’arrestation d’un groupe de cybercriminels
Alors que le groupe de cybercriminels russes baptisé Lurk a été démantelé, le réseau d'activité du malware Angler Exploit Kit a drastiquement diminué et tend à disparaître. Une victoire pour Kaspersky.
CryptoShuffler : la nouvelle menace qui a déjà fait main basse sur 100 000...
Les crypto-stealers ont été détectés en circulation pour la première fois il y a déjà plusieurs années. Cependant, à la suite de l’explosion récente des cryptomonnaies sur les marchés mondiaux, ils font aujourd’hui un retour en force, mettant une fois encore en danger les économies des utilisateurs.
Malware HummingBad : Déjà 10 millions d’appareils Android infectés
En février dernier, Check Point, une société spécialisée dans la cyber-sécurité, a découvert HummingBad, un rootkit pouvant infecter les appareils Android. A ce jour, plus de 10 millions de terminaux sont infectés.

Le trojan Drixed revient en force dans les entreprises françaises
En ce début de semaine, l'éditeur de solutions de sécurité Bitdefender informe que de nombreuses entreprises ont reçu un e-mail alarmant les informant qu’une facture impayée était à régler rapidement. Attention ! Le document Microsoft Office en pièce jointe dissimule un code d'attaque.

Avira découvre un virus entre le virtuel et le réel !
Quelqu'un a utilisé le complot et les images de Mr Robot pour créer FSOCIETY Ransomware.

BadUSB : Un malware mettant en péril les périphériques USB ?
Deux chercheurs en sécurité ont mis au point un logiciel malveillant qui profite d'une vulnérabilité critique dans l'USB… Ils présenteront leur inquiétante trouvaille à la conférence BlackHat, la semaine prochaine.

Spam : Un malware déguisé en outil de correction du bug HeartBleed
Au début du mois d'avril, la vulnérabilité présente dans la bibliothèque de cryptographie OpenSSL, aussi connu comme le bug Heartbleed, a suscité bien des craintes dans le monde entier. Aujourd'hui, des cyber-escrocs l'exploite en diffusant des mails spam propageant un malware déguisé en un faux outil de correction.

Godless – Un malware Android fait 850 000 victimes via le Play Store
L'éditeur de solutions de sécurité Trend Micro a mis la main sur un nouveau malware Android ayant fait des ravages en Asie, après s'être propagé en trompant la vigilance de Google sur le Play Store.