
Les chercheurs de Proofpoint ont découvert une nouvelle attaque ciblant les utilisateurs de Google Chrome. Cette attaque incite les utilisateurs à télécharger un malware via des injections sélectives sur des sites web créant des problèmes fictifs et proposant de fausses solutions pour les résoudre.
Les cibles de ces attaques se trouvent au quatre coins du globe et la méthode d’infection combine les sites Web compromis, le ciblage par navigateur et l’ingénierie sociale pour tromper les utilisateurs.
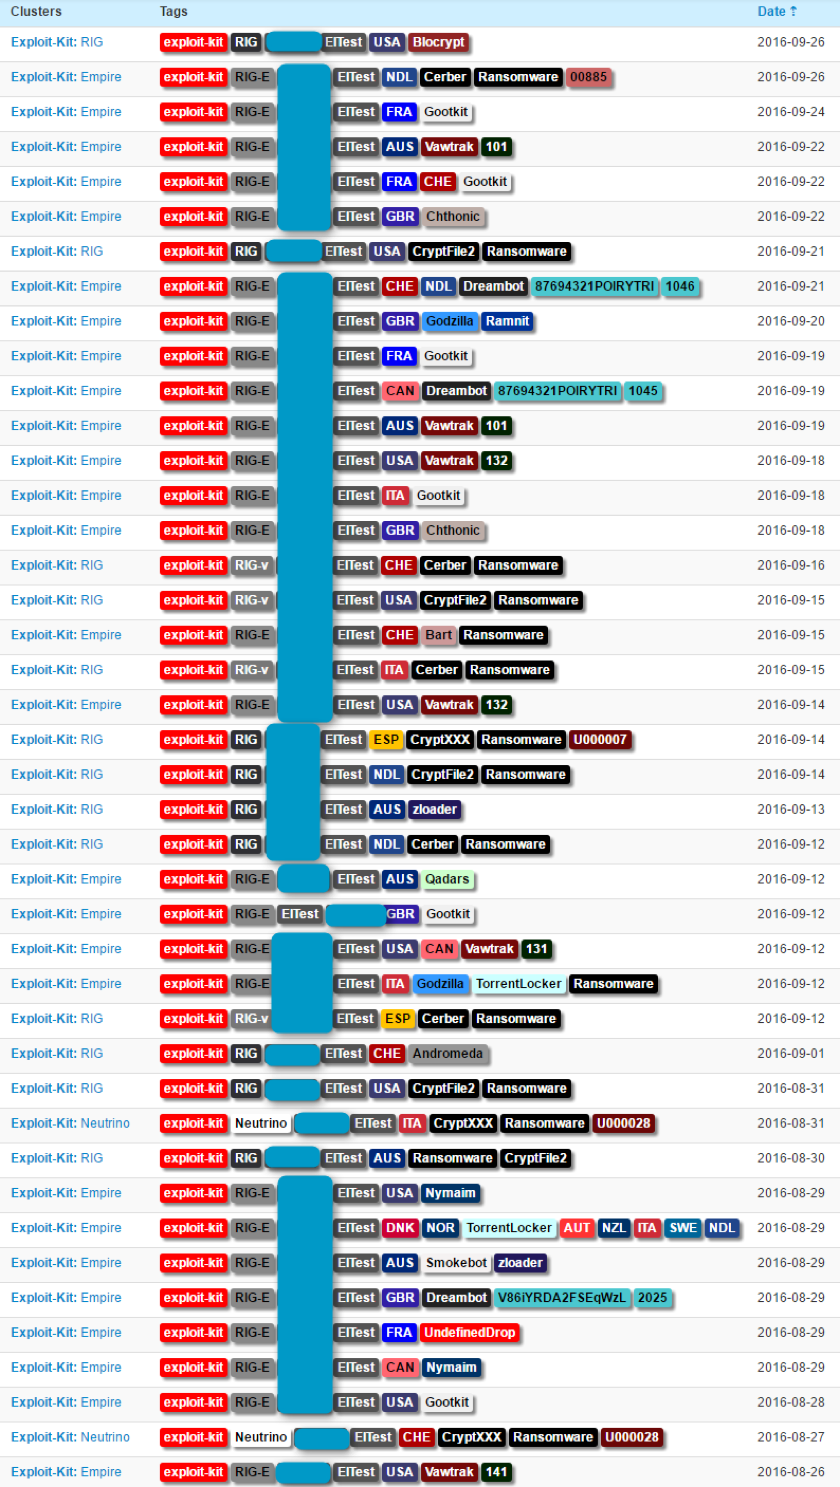
Cette nouvelle voie d’infection est l’évolution la plus récente de la chaîne ElTest, une chaîne d’infection bien connue qui repose généralement sur des sites web compromis pour diriger les utilisateurs vers des pages hébergeant des exploit kits.
Dans un nouveau blog, les chercheurs de Proofpoint ont analysé les mécanismes de filtrage d’EITest afin de mieux comprendre l’attaque.
- L’infection est simple : le script est inséré dans une page web et réécrit le site web compromis sur le navigateur d’une victime potentielle pour rendre la page illisible, créant un faux problème à résoudre par l’utilisateur.
- L’utilisateur est averti via une fenêtre modale fournissant une « solution » : dans le cas présent, l’installation d’un faux pack de polices mis à jour qui est en fait la charge utile d’un malware.
- En cas d’infection, l’ordinateur commencera à naviguer seul en arrière-plan.
- Proofpoint pense que cette campagne a commencé le 10 décembre 2016. Depuis cette date, l’exécutable téléchargé « Chrome_Font.exe » est en fait un type de malware par fraude publicitaire appelé Fleercivet.
Le blogpost en anglais peut être retrouvé dans son intégralité à l’adresse suivante : https://www.proofpoint.com/