

Mandiant publie une nouvelle analyse sur la reprise d’une campagne d’exploitation à grande échelle menée par le groupe UNC6240 (ShinyHunters) contre des instances Oracle PeopleSoft dans le monde entier.
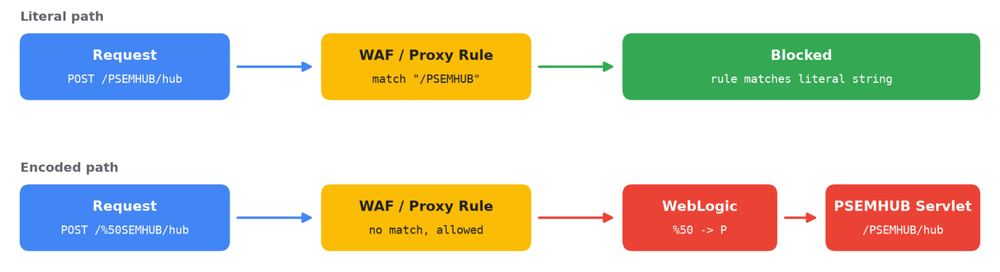
Tribune – Après une première vague d’exploitation d’une vulnérabilité zero-day observée en juin 2026, ShinyHunters a modifié sa méthode pour contourner les règles des pare-feu applicatifs web (WAF) qui détectent des chaînes de caractères précises. Le groupe encode désormais un seul caractère dans le chemin de la requête : /%50SEMHUB/ au lieu de /PSEMHUB/. Cette modification lui permet de déjouer ces règles et d’exécuter du code arbitraire par dé-sérialisation Java sur les points de terminaison vulnérables d’Oracle PeopleSoft Environment Management Hub (PSEMHUB), y compris dans les organisations qui pensaient leurs règles WAF suffisantes pour les protéger.
 Principaux enseignements :
-
Un ciblage mondial élargi : alors que la campagne observée en juin visait principalement les établissements d’enseignement supérieur, cette nouvelle vague touche aussi des entreprises, des administrations et des organisations de différents secteurs comme les technologies, la santé, les transports et l’agriculture, partout dans le monde.
-
Chaîne d’opérations post-exploitation : Mandiant a observé le déploiement de deux web shells JSP (x.jsp et u.jsp), du programme d’installation infecté Ple64.exe qui injecte SIDEEYE, la porte dérobée en C++, récemment identifiée. Les attaquants utilisent également des kits de tunneling Neo-reGeorg, ainsi que des outils RMM MeshAgent pour conserver leur accès aux systèmes.
-
Des règles WAF insuffisantes à elles seules : les attaquants adaptent rapidement leurs méthodes pour contourner les protections mises en place. Mandiant rappelle que le blocage de certains chemins d’accès et les règles des pare-feu applicatifs web ne remplacent pas l’installation des correctifs de sécurité officiels.
Recommandations de Mandiant pour remédier à la situation :
-
Appliquer sans délai le correctif publié par Oracle pour la vulnérabilité CVE-2026-35273.
-
Désactiver le service EMHub ou supprimer l’application PSEMHUB uniquement s’ils ne sont pas nécessaires.
-
Examiner les journaux d’accès WebLogic pour repérer les requêtes vers PSEMHUB comportant un caractère encodé dans l’URL, puis rechercher d’éventuels fichiers .jsp ou .exe non autorisés dans les répertoires système.
Retrouvez l’analyse complète ICI, avec les détails techniques et la liste des indicateurs de compromission (IoC).