

Les deepfakes ont évolué en escroqueries en temps réel basées sur l’IA : ils alimentent la fraude, l’usurpation d’identité et l’ingénierie sociale. Tribune CheckPoint.
Assez réaliste pour tromper : l’évolution des deepfakes
Il n’y a pas si longtemps, les deepfakes étaient des curiosités numériques – convaincants pour certains, bancals pour d’autres, et souvent plus proches du « drôle » que de la menace. En 2025, ils sont devenus des armes cyber à part entière, disponibles commercialement et d’une dangerosité redoutable à grande échelle. Ce qui n’était au départ que de simples montages vidéo est désormais un moteur autonome au service de l’ingénierie sociale, de la fraude et du vol d’identité.
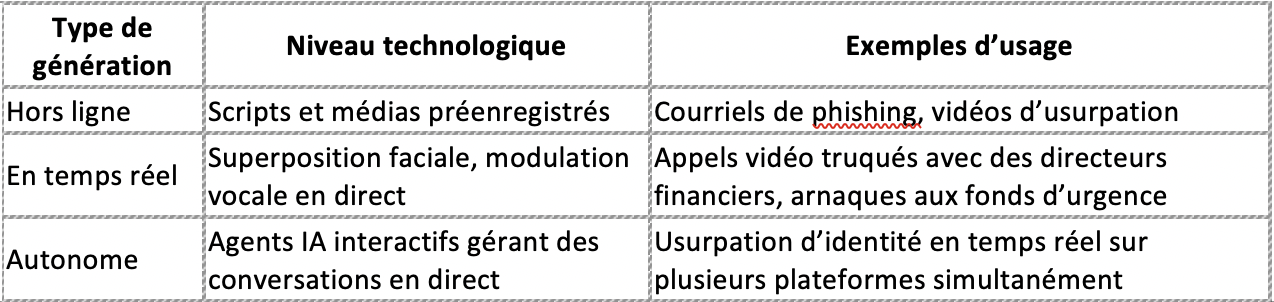
Selon le rapport AI Security Report 2025 de Check Point Research, nous avons atteint un tournant décisif : la technologie des deepfakes s’étend désormais de la simple génération hors ligne à des moteurs d’usurpation d’identité entièrement autonomes et en temps réel, capables de tromper même les professionnels les plus aguerris.
Deepfakes en chiffres : état des lieux
Plus de 35 millions de dollars de pertes liées à des fraudes impliquant des deepfakes vidéo ont été recensés dans deux affaires très médiatisées au Royaume-Uni et au Canada.
Les deepfakes vocaux générés par IA sont désormais couramment utilisés dans des arnaques à caractère sexuel, des usurpations de PDG ou des faux enlèvements. En France, en novembre dernier, une vidéo utilisant le visage de Anne-Claire Coudray, présentatrice des JT de 20h de TF1 le week-end faisaait la promotion d’une application qui permettait de gagner beaucoup d’argent. En Italie, des criminels ont imité la voix du ministre de la Défense lors d’un appel en direct pour extorquer des contacts de haut niveau.
Des systèmes téléphoniques améliorés par IA, disponibles pour environ 20 000 dollars, peuvent désormais imiter n’importe quelle voix dans n’importe quelle langue, et ce, au cours de plusieurs conversations en simultané – sans opérateur humain.
Ces systèmes sont d’ores et déjà en vente sur des forums du dark web et des places de marché Telegram.
L’automatisation change la donne
Le rapport introduit un “spectre de maturité des deepfakes”, qui montre comment l’IA générative est passée de la création de contenu statique à des agents autonomes capables de tenir des conversations vidéo en direct avec des cibles à leur insu.
 Les outils malveillants les plus avancés d’aujourd’hui s’appuient sur des modèles LLM comme DeepSeek et Gemini, ainsi que sur des variantes personnalisées comme WormGPT et GhostGPT. Ces outils ne se contentent pas de générer du contenu – ils tiennent des conversations dynamiques, analysent les réponses des victimes et adaptent ton et langage en temps réel.
Une panoplie criminelle démocratisée et industrialisée
Fini le temps où seule une élite de groupes cybercriminels pouvait recourir à ces stratagèmes :
- Des outils de clonage vocal comme ElevenLabs peuvent créer une voix convaincante en moins de 10 minutes à partir d’extraits audio très courts.
- Des modules de superposition faciale pour appels vidéo en direct sont accessibles sur les marchés clandestins à partir de quelques centaines de dollars.
- Une suite de phishing automatisée, GoMailPro, était récemment promue sur Telegram pour 500 $/mois, avec une intégration native de ChatGPT.
- Des kits de compromission de messagerie professionnelle, comme le “Business Invoice Swapper”, analysent automatiquement les boîtes mail pour modifier les détails de factures via l’IA – automatisant la fraude avec un minimum d’intervention humaine.
Le cybercrime organisé délègue désormais la créativité aux machines. Même des attaquants peu qualifiés peuvent mener des opérations sophistiquées.
Que se passe-t-il lorsque le vrai et le faux se confondent ?
Le FBI a déjà alerté sur le fait que les images, vidéos et voix générées par IA sapent les méthodes traditionnelles de vérification et de confiance. Des escroqueries lors d’entretiens d’embauche avec superposition faciale en temps réel aux faux appels de conférences où des dirigeants sont imités, la frontière entre fiction numérique et réalité s’efface.
Les équipes de sécurité ne peuvent plus se fier à l’intuition ou à des vérifications visuelles :
- Les voix réelles et générées par IA sont désormais indiscernables.
- Les deepfakes audio sont déjà une méthode de référence dans les campagnes d’ingénierie sociale à grande échelle.
Ces risques ne sont pas théoriques – ils sont déjà exploités dans des attaques réelles.
Les deepfakes ne sont plus un futur hypothétique. Ils sont déjà là.
Les organisations ne peuvent plus considérer les deepfakes comme une nouveauté marginale. Comme le souligne le AI Security Report 2025, ils sont désormais auto-génératifs, pilotés par le marché, et intégrés dans les opérations. Leur capacité à évoluer, tromper et s’adapter en temps réel marque un basculement dans l’équilibre des pouvoirs cyber.