

Les chercheurs Proofpoint viennent d’annoncer une action menée conjointement avec Microsoft et plusieurs partenaires publics et privés, dont le Japan Cybercrime Control Center (JC3), Resecurity, Cloudflare, Oracle et TRM Labs.
Tribune Proofpoint – Ces organisations ont mené une action de disruption coordonnée sur l’un des écosystèmes de phishing les plus actifs au monde : trois kits de phishing en langue chinoise (CoGUI, CoAceV et CoFish_Ws) responsables de plus d’un milliard de messages malveillants visant plus de 75 000 organisations depuis janvier 2026, avec un focus particulier sur les organisations japonaises.
Comme l’expliquent les chercheurs Proofpoint : « La disruption va probablement impacter l’efficacité et le succès de ces kits de phishing, causant potentiellement des frictions opérationnelles, réputationnelles et financières pour les acteurs de la menace. »
Points clés de l’opération :
-
Un écosystème de phishing à très haut volume : Les trois kits ont généré plus de 1 300 campagnes utilisant environ 17 000 domaines uniques, ciblant principalement des organisations japonaises avec des leurres usurpant 66 marques différentes (Amazon, PayPay, MyJCB, Apple, Rakuten, grandes banques japonaises, etc.).
-
Une infrastructure partagée entre affiliés : Proofpoint évalue avec grande confiance que les trois kits ont des racines communes et sont utilisés par des affiliés qui se chevauchent, révélant un modèle opérationnel sophistiqué.
-
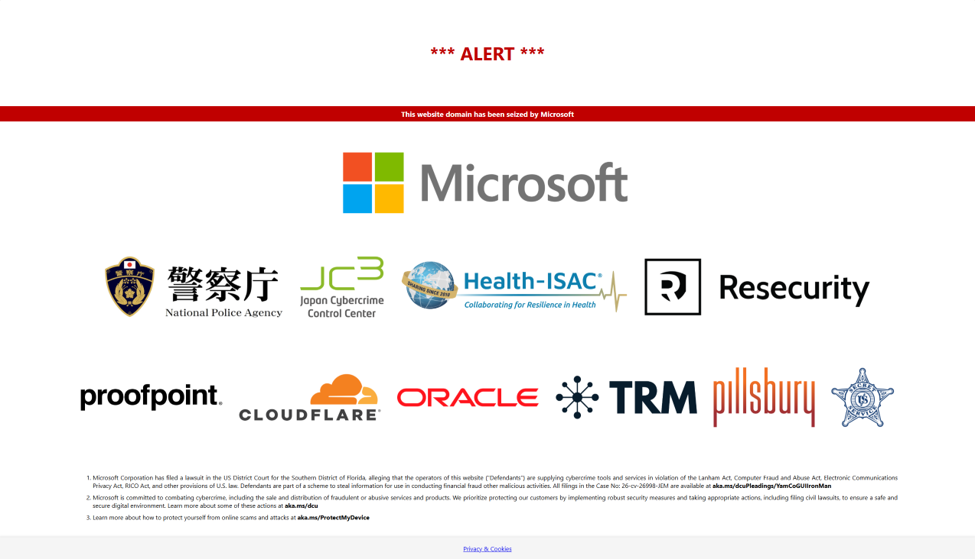
Une disruption coordonnée inédite : Proofpoint a soutenu Microsoft dans une action civile et un takedown technique visant l’infrastructure malveillante, incluant les plateformes YAM Store et Iron Man qui permettaient ces opérations à grande échelle.
-
Un impact global majeur : Bien que le Japon soit la cible principale, les campagnes ont touché des organisations aux États-Unis, en Australie et en Italie, avec les secteurs financiers et de la santé particulièrement visés.

Page d’accueil affichée aux visiteurs de sites malveillants.
Vous trouverez l’intégralité de l’annonce sur le site de Proofpoint : https://www.proofpoint.com/us/