

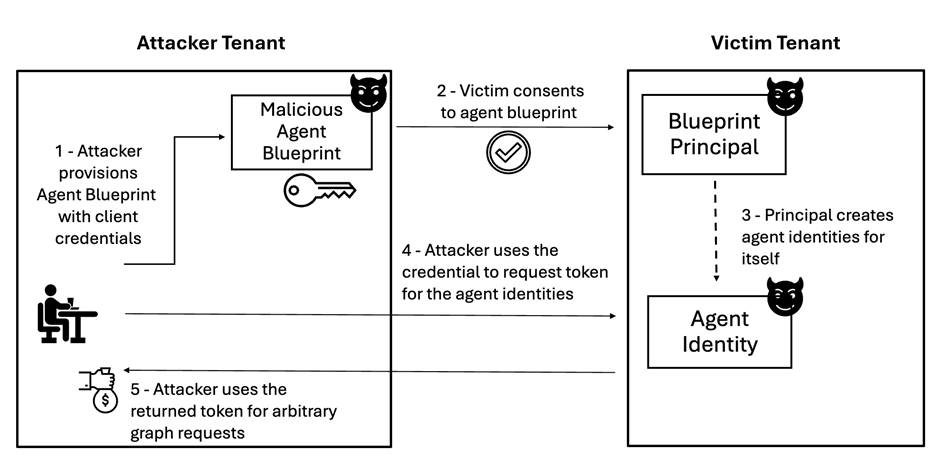
Les chercheurs de Proofpoint ont identifié une nouvelle technique d’attaque potentielle, baptisée BluePhishing, qui pourrait permettre à des cybercriminels d’exploiter les identités d’agents IA pour accéder sans autorisation aux environnements d’entreprise. Tribune Proofpoint.
Les principaux enseignements :
-
Un nouveau vecteur d’attaque : BluePhishing étend le phishing OAuth traditionnel aux agents IA
-
Une seule approbation, plusieurs menaces : un seul blueprint d’agent malveillant pourrait permettre de créer jusqu’à 250 identités d’agents
-
Des permissions cachées : les permissions héritées peuvent ne pas être visibles dans les outils d’administration standards de Microsoft Entra
-
Une exposition croissante : les utilisateurs de Microsoft Entra devraient pouvoir créer des blueprints d’agents par défaut à partir de novembre 2026
BluePhishing est à ce stade une preuve de concept, mais ces travaux montrent comment l’adoption de l’IA agentique peut offrir de nouvelles opportunités aux attaquants pour exploiter des identités de confiance. La sécurité des agents IA devient ainsi un enjeu de gouvernance pour les RSSI.
« En exploitant les lacunes en matière de visibilité et de gouvernance liées à l’adoption d’agents d’IA émergents, les attaquants peuvent abuser des liens de consentement à usage unique pour créer des identités d’agents dans les locataires ciblés, obtenir des jetons d’accès et agir avec les privilèges attribués à ces agents. » ont déclaré les chercheurs Proofpoint.
Vous trouverez l’intégralité de l’analyse ici.