

Une voix familière vous demande un transfert urgent. Une vidéo montre un dirigeant recommandant un placement. Un message parfaitement rédigé réclame un code de connexion. Ces situations doivent conduire à vérifier la demande, même lorsque le contenu paraît crédible. Face aux usages frauduleux de l’intelligence artificielle, la protection repose d’abord sur la manière de confirmer une identité et d’autoriser une action sensible. Tribune par Soglo Eric Houenafa.
Une voix connue peut accompagner une demande frauduleuse
Imaginons une situation fictive : un commerçant reçoit un message vocal ressemblant à celui de son fournisseur. Celui-ci annonce un changement de numéro de paiement et exige un règlement immédiat. Le commerçant reconnaît la voix et s’apprête à payer. Le point décisif est pourtant ailleurs : le nouveau bénéficiaire a-t-il été vérifié par un contact indépendant ?
Les escrocs peuvent utiliser des contenus synthétiques pour rendre une histoire plus convaincante. Ils s’appuient aussi sur des mécanismes anciens : urgence, autorité, peur, promesse de gain ou secret imposé. Une fraude peut combiner un message vocal, un faux profil et une page de paiement imitée. Elle n’a pas besoin d’être techniquement parfaite si elle pousse la victime à agir avant de vérifier.
Cette vigilance concerne les virements bancaires, les transferts par mobile money et les demandes d’accès aux comptes. Le moyen de paiement change ; la vérification du bénéficiaire reste essentielle.
Les défauts visibles ne constituent pas un test suffisant
Un décalage entre les lèvres et le son, des incohérences dans une image ou une voix inhabituelle peuvent alerter. Mais la compression, la qualité de l’enregistrement et les conditions de prise de vue peuvent aussi produire des anomalies. Inversement, un contenu trompeur peut sembler naturel.
Il faut donc rechercher son origine : qui l’a publié, à quelle date, et dans quel contexte ? Pour une déclaration publique, peut-on retrouver une version sur un canal officiel et une confirmation indépendante ? Une recherche d’image inversée peut parfois révéler un contenu ancien réutilisé dans un autre contexte.
Les détecteurs de contenus générés par IA peuvent apporter un indice supplémentaire. Leur verdict ne doit cependant pas être traité comme une preuve définitive d’authenticité ou de falsification.
Reprendre le contrôle de la vérification
Face à une demande inhabituelle, interrompez l’échange et contactez vous-même la personne par un moyen déjà connu. Utilisez le numéro enregistré auparavant, celui figurant sur un contrat existant ou un contact officiel retrouvé indépendamment. Un numéro fourni dans le message suspect ne constitue pas une confirmation indépendante.
Si une personne affirme être un proche en difficulté, cherchez à la joindre directement ou contactez une autre personne de confiance. Ne transmettez pas un code de validation à un interlocuteur qui le réclame dans un échange inattendu. Pour vérifier un compte, ouvrez vous-même l’application ou le site habituel au lieu de suivre le lien reçu.
L’urgence et la confidentialité exigées doivent renforcer la vigilance. Une demande de garder le secret ne justifie pas de contourner les vérifications habituelles.
Dans les entreprises formaliser les opérations sensibles
Une PME peut réduire son exposition avec une procédure simple. Un changement de coordonnées bancaires doit être confirmé par un contact indépendant et déjà établi. Un paiement exceptionnel doit faire l’objet d’une seconde validation. Les seuils et les responsabilités doivent être connus avant qu’une urgence survienne.
Les équipes doivent pouvoir suspendre une opération douteuse, même si la demande semble provenir du dirigeant. Une simulation interne, conduite avec leur information et sans les mettre en difficulté, peut aider à vérifier que chacun sait qui appeler et comment signaler un doute.
La protection des comptes complète ces procédures : mots de passe uniques, authentification multifacteur et contrôle des accès. Ces mesures doivent accompagner la formation, sans créer l’illusion qu’un compte protégé rend tous les messages authentiques.
Les rédactions doivent aussi anticiper la manipulation
Avant de publier un enregistrement sensible, il faut chercher sa source, son contexte et des confirmations indépendantes. La prudence est particulièrement nécessaire lorsqu’un contenu attribue à une personne des propos susceptibles de nuire à sa réputation ou d’alimenter des tensions.
Une rédaction gagne à définir qui examine un document suspect et quelles vérifications doivent précéder sa diffusion. Si une incertitude persiste, elle doit être présentée clairement. Le simple fait qu’un contenu soit largement partagé ne prouve pas son authenticité.
Réagir rapidement après une fraude
Si un paiement a été effectué, contactez immédiatement la banque ou le prestataire de transfert pour signaler la fraude et demander les mesures encore possibles. Une récupération des fonds n’est jamais garantie.
Conservez les messages, les liens, les captures d’écran, les numéros utilisés et les références des transactions. Signalez le compte ou le contenu à la plateforme et adressez-vous aux autorités compétentes de votre pays. Évitez de multiplier les publications qui rediffuseraient le contenu usurpant votre identité.
Si des identifiants ont été divulgués, sécurisez les comptes concernés depuis un appareil de confiance, changez les mots de passe réutilisés et révoquez les sessions suspectes. Dans une organisation, prévenez rapidement le responsable informatique. Avertissez également les personnes susceptibles d’être ciblées à leur tour par un message provenant de votre compte.
Enfin, méfiez-vous des personnes promettant de récupérer l’argent contre un nouveau paiement : la détresse d’une victime peut devenir le point de départ d’une seconde escroquerie.
La confiance doit pouvoir se vérifier
Nous n’avons pas besoin de devenir tous experts en analyse vidéo pour mieux nous protéger. Nous avons besoin de procédures qui résistent à un contenu convaincant : rappeler un contact connu, confirmer un bénéficiaire et vérifier avant de transmettre un accès. Ces gestes doivent rester applicables lorsque le message semble venir de quelqu’un que nous connaissons.
Courte biographie proposée pour un encart
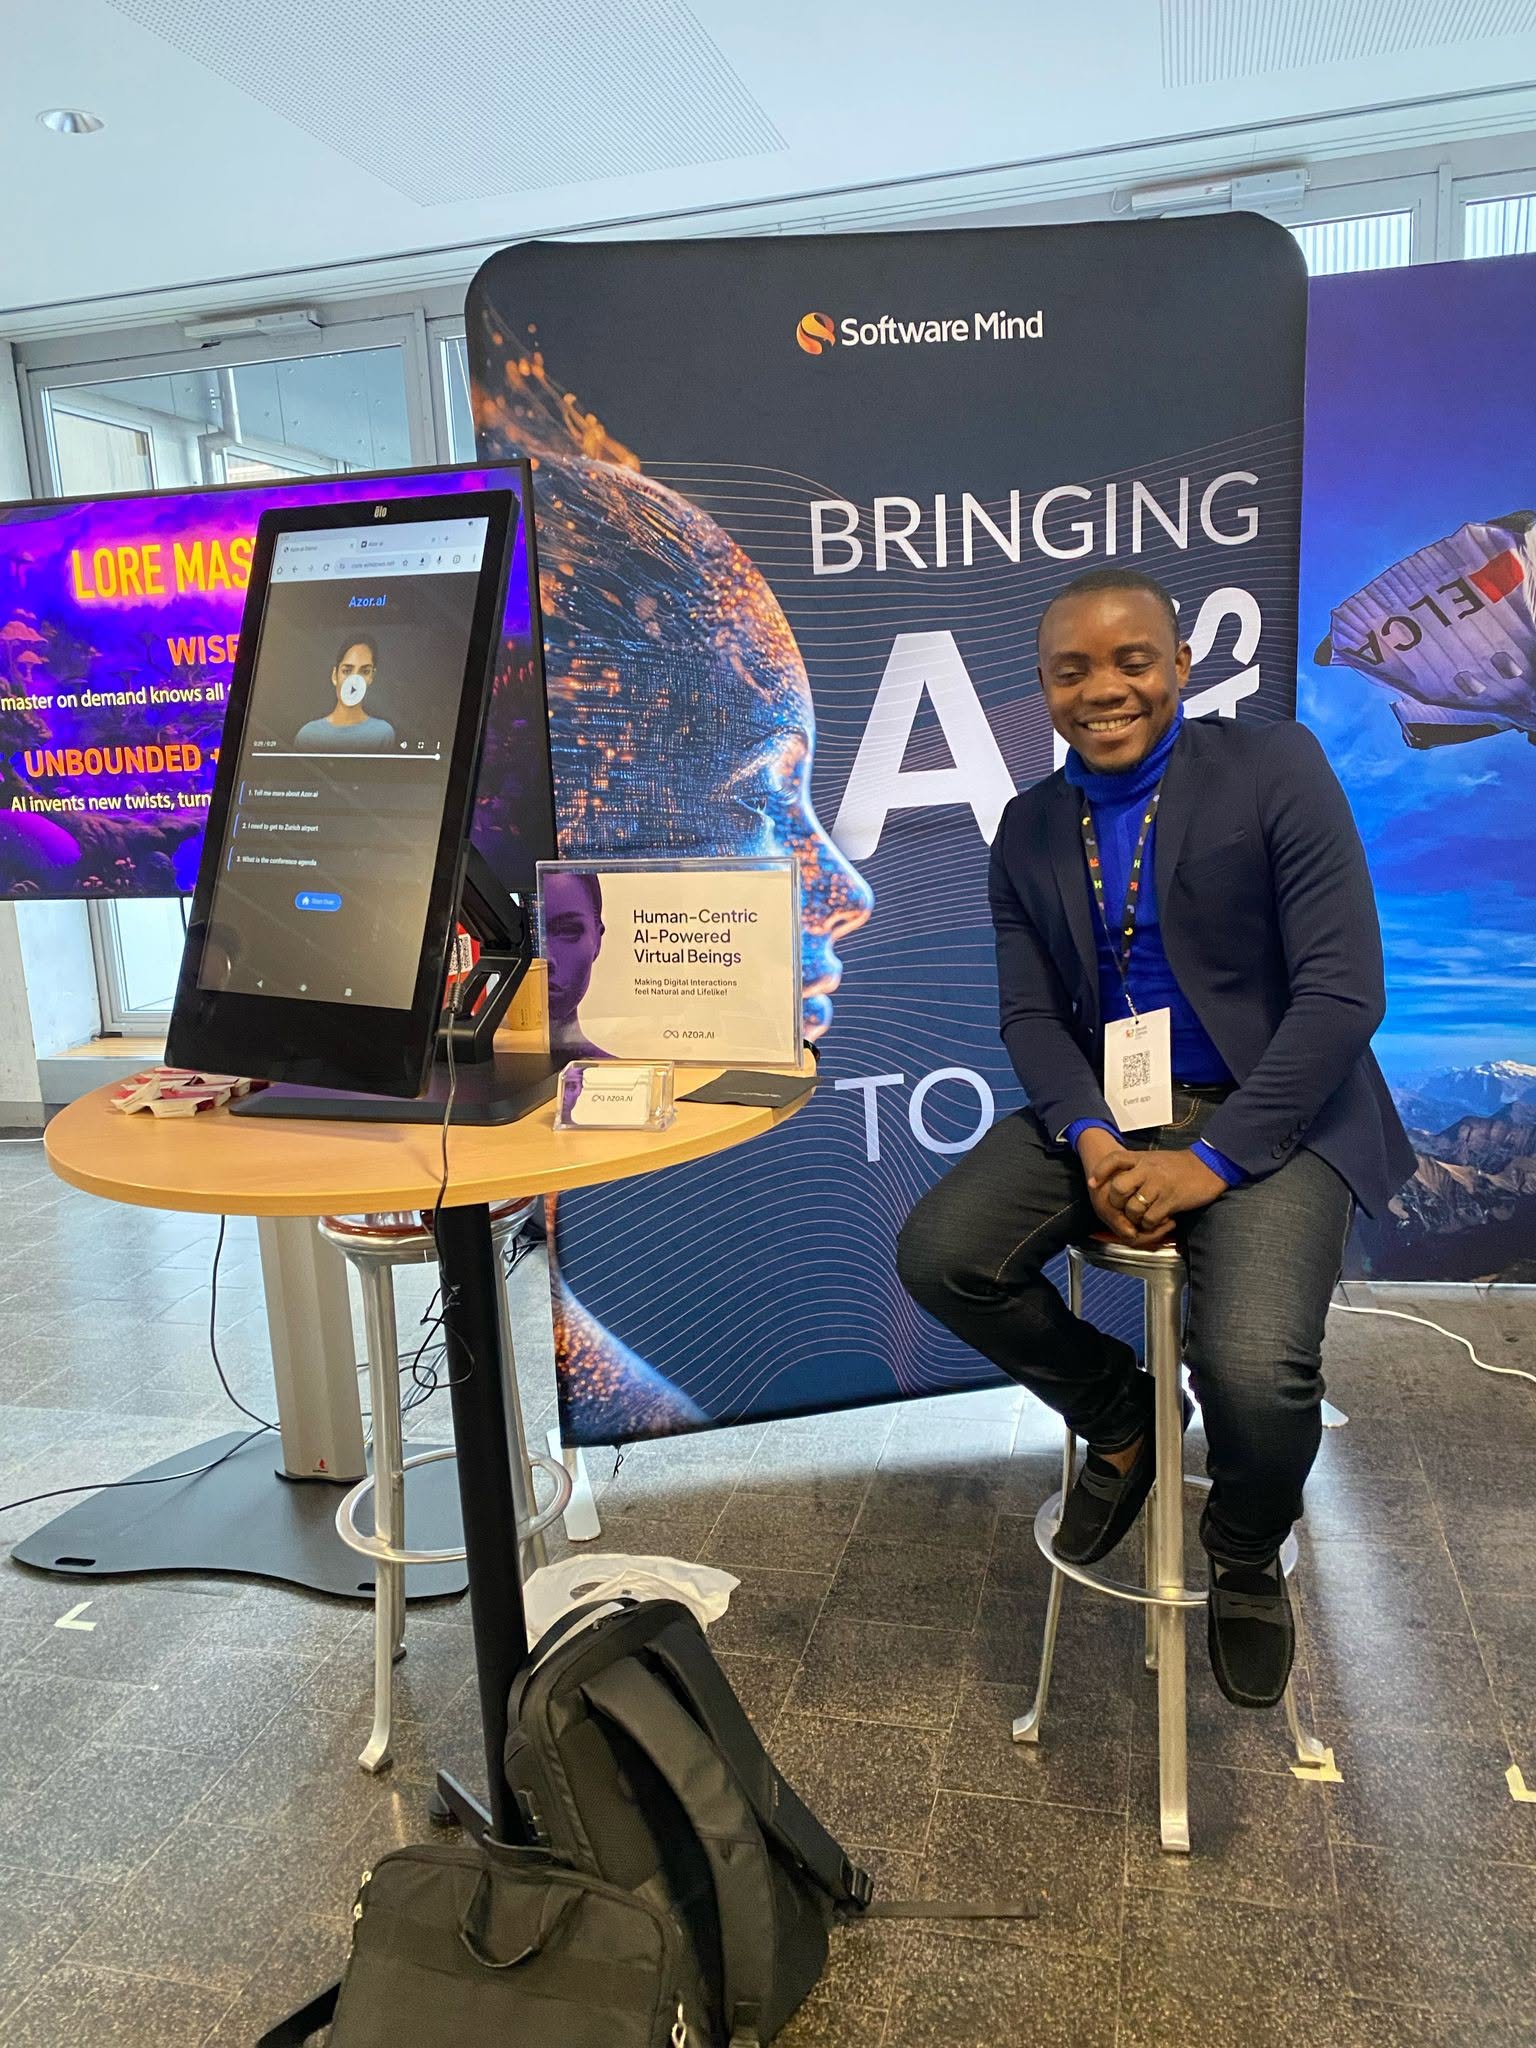
Soglo Eric Houenafa est ingénieur informatique, entrepreneur béninois et directeur général de MY AFRIQUE 2S2I SARL, entreprise de services numériques implantée au Cameroun. Titulaire d’un Master professionnel en génie informatique, son parcours académique s’inscrit également dans le DBA — Doctorat en Business Administration — au Collège de Paris, Maroc. Enseignant et auteur de Les dangers de l’intelligence artificielle en Afrique, il s’intéresse à la cybersécurité, à la protection des données et à la maîtrise des technologies numériques en Afrique.