

Deux vulnérabilités critiques, CVE-2026-109618 et CVE-2026-109619, viennent d’être découvertes dans PHP, poussant de nombreux sites, dont certains de l’administration française à se mettre « en maintenance ». Ces failles permettent potentiellement l’exécution de code à distance sans authentification.
Tribune Flare – Pour prendre la mesure de l’ampleur du vieillissement des environnements PHP accessibles depuis Internet, Adrian Cheek, chercheur senior en cybercriminalité chez Flare, a analysé plus de 2,2 millions d’enregistrements de services PHP dans 224 pays. Il en ressort que 72,7 % d’entre eux, soit plus de 1,6 million, utilisent des branches qui ne bénéficient plus du support officiel du projet PHP. Les versions 7.4.3 et 7.4.33 représentent à elles seules plus de 470 000 enregistrements.
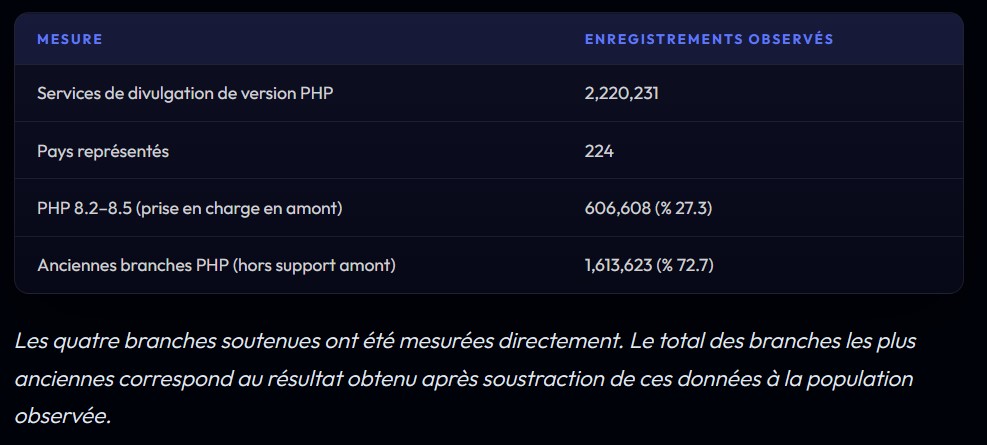 Les investigations montrent que PHP est également présent dans des interfaces d’administration à distance, des VPN, des systèmes de stockage en réseau, des dispositifs de contrôle d’accès physique et des équipements de gestion technique des bâtiments. Certains de ces services fonctionnent sur des ports non standards, échappant potentiellement aux inventaires de sécurité classiques.
Toutefois, une version obsolète ne signifie pas nécessairement qu’un système est vulnérable. Certains fournisseurs continuent d’appliquer des correctifs de sécurité sans modifier le numéro de version affiché. Flare a ainsi identifié plus de 418 000 enregistrements pour lesquels il est impossible de déterminer, à partir des seules informations publiques, si les correctifs nécessaires ont été installés.
L’intégralité de l’étude est disponible ICI.
Que peuvent faire les webmasters pour se protéger ?
- Identifiez les installations PHP à partir des inventaires internes de ressources et de paquets, notamment dans les environnements de développement, de reprise après sinistre et d’administration. Utilisez les bannières visibles sur Internet comme pistes de détection, et non comme preuve de vulnérabilité.
- Pour PHP 8.2–8.5, déployez la version de sécurité confirmée correspondante : 8.2.35, 8.3.36, 8.4.27 ou 8.5.12, conformément aux instructions de déploiement de votre fournisseur.
- Pour les branches plus anciennes, consultez les recommandations du fabricant du système de distribution ou de l’appliance et vérifiez la mise à jour du package pour les protections rétro-portées. En l’absence de support, privilégiez la migration, l’isolation ou le remplacement.
- Incluez les interfaces de gestion et les ports web non standard dans les analyses d’exposition. L’échantillon régional a révélé la présence de PHP sur les services de stockage, de contrôle d’accès, d’accès à distance et de gestion de bâtiments.
- Ne confondez pas la suppression de l’en-tête X-Powered-By avec la correction des vulnérabilités. La désactivation d’expose_php limite la divulgation d’informations, mais ne modifie ni le code sous-jacent ni son état de correctif.