

Selon une nouvelle étude mondiale menée par le Centre de Recherche interne de Kaspersky, les entreprises recherchent de plus en plus une détection rapide des menaces, des enquêtes plus approfondies et une réponse coordonnée aux incidents.
Tribune Kaspersky – Les menaces évoluant sans cesse dans un contexte où les environnements informatiques sont de plus en plus décentralisés, les entreprises repensent les stratégies de protection de leur infrastructure. La protection des terminaux reste essentielle, mais les entreprises tendent davantage à interconnecter leurs moyens de sécurité afin d’améliorer leur visibilité et de coordonner leur réponse aux menaces. Voici quelques-unes des conclusions d’une nouvelle étude mondiale menée par le Centre de Recherche interne de Kaspersky, qui s’appuie sur les réponses de près de 2 000 décideurs en matière d’informatique et de cybersécurité en Europe, en Russie, en Asie-Pacifique, au Moyen-Orient, en Turquie, en Afrique et en Amérique latine.
La protection des terminaux reste essentielle, mais elle n’est plus la seule priorité
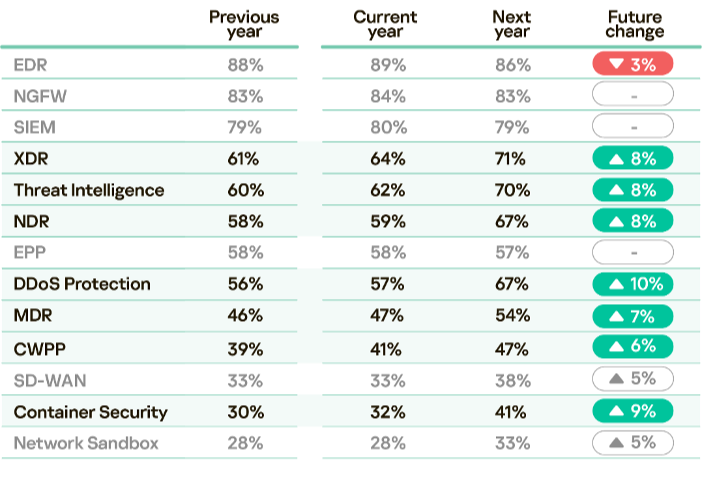
La sécurité des terminaux reste un élément central de la cybersécurité des entreprises, 78 % des grandes organisations ayant déployé des solutions de détection et de réponse au niveau des terminaux (EDR). Cependant, les entreprises associent de plus en plus la sécurité des terminaux à d’autres technologies afin de renforcer la détection, l’analyse et la réponse.
La combinaison de mesures de sécurité la plus couramment citée, utilisée par 50 % des entreprises, comprend l’EDR, le pare-feu de nouvelle génération (NGFW) et la réponse aux incidents (IR). Elle reflète une approche de sécurité multicouche qui étend la protection des terminaux au périmètre du réseau et facilite le confinement et la résolution des incidents.
De plus, 25 % des entreprises déclarent utiliser conjointement les solutions de gestion des informations et des événements de sécurité (SIEM), de détection et de réponse étendues (XDR) et de renseignements sur les menaces (TI), ce qui leur permet de disposer de données de sécurité, d’une détection inter-environnements et d’informations exploitables sur les menaces, afin d’obtenir une vision plus claire des risques émergents et des attaques potentielles.
La consolidation et l’automatisation des outils comme prochaine étape
Les dispositifs de sécurité à plusieurs couches ne cessant de se développer, la gestion d’outils non interconnectés devient un véritable défi. Plus d’un quart des entreprises (26 %) citent la nécessité de regrouper plusieurs outils de sécurité sur une seule et même plateforme comme l’une des principales raisons qui les pousseraient à envisager de changer de fournisseur dans les années à venir. L’objectif n’est pas simplement de réduire le nombre de composants, mais d’interconnecter les opérations de sécurité, de simplifier la gestion et de favoriser davantage l’automatisation ainsi que la coordination des réponses.
Les résultats de l’enquête reflètent cette évolution : les solutions XDR et SIEM sont déjà utilisées par plus de 60 % des grandes entreprises, ce qui en fait l’une des technologies de sécurité les plus répandues après l’EDR. L’adoption de l’XDR devrait encore progresser de huit points au cours de l’année à venir, passant de 63 % à 71 %, ce qui renforce la tendance vers une approche unifiée de la détection, de l’analyse et de la réponse aux menaces.
À mesure que les entreprises rationalisent leurs opérations de sécurité, la demande en technologies complémentaires devrait également s’accroître. L’adoption des solutions de veille sur les menaces et de détection et réponse réseau (NDR) devrait progresser de huit points chacune, tandis que celle des solutions de protection contre les attaques DDoS devrait augmenter de 10 points. Ces fonctionnalités élargissent la visibilité de la plateforme, enrichissent la détection en intégrant le contexte des menaces et renforcent la protection sur l’ensemble des environnements réseau et opérationnels.
Dans leur ensemble, ces tendances indiquent une évolution vers des écosystèmes de sécurité intégrés, au sein desquels des plateformes centralisées établissent des corrélations entre les données provenant de multiples sources et où des solutions spécialisées offrent une protection renforcée, permettant ainsi des opérations de sécurité plus efficaces et mieux coordonnées.
« Cette étude démontre clairement que les entreprises s’orientent de plus en plus vers des écosystèmes de sécurité intégrés, ce qui traduit la prise de conscience générale sur les approches traditionnelles, compartimentées, qui ne suffisent plus face à la complexité des menaces actuelles. En unifiant et en automatisant leurs outils de sécurité, les entreprises améliorent considérablement leur visibilité, réduisent leur temps de réponse et optimisent leur coordination. Cette évolution est essentielle pour mettre en place une protection solide et adopter une attitude proactive face aux cybermenaces sophistiquées, dans un environnement où une action immédiate est indispensable », commente Ilya Markelov, responsable de la gamme de produits « Unified Platform » chez Kaspersky.

Afin d’aider les entreprises à mettre en place une approche intégrée de la sécurité, Kaspersky recommande aux organisations de prendre les mesures suivantes :
-
Centraliser la surveillance et la gestion des incidents de sécurité grâce à une plateforme intégrée.
-
Renforcer les opérations de sécurité grâce à des analyses centralisées.
-
Enrichir les capacités de la plateforme grâce à des technologies de sécurité dédiées.
-
Renforcer la protection dans les environnements cloud natifs et virtualisés.
-
Renforcer les capacités de détection et de réaction grâce à des services de sécurité gérés.