
CrocoRat : Flare identifie une évolution des attaques ClickFix qui intègre désormais des charges malveillantes via DNS. ClickFix n’est plus seulement une technique d’ingénierie sociale, mais le point d’entrée d’une chaîne d’attaque complète.
Tribune – Flare, spécialiste de la Cyber Threat Intelligence (CTI), a analysé un RAT (Remote Access Trojan) jusqu’alors inconnu, nommé CrocoRat, qui ajoute plusieurs niveaux de dissimulation et de ciblage aux cyberattaques Clickfix. Assaf Morag, chercheur en cybersécurité de Flare, a observé plusieurs versions de CrocoRat entre fin août et fin septembre 2026, avec des modifications régulières des fichiers, du chiffrement et de l’infrastructure, signe d’une opération activement maintenue.
Le DNS pour dissimuler la véritable charge malveillante
Les campagnes ClickFix reposent sur un mécanisme d’ingénierie sociale particulièrement efficace : une fausse page de vérification incite l’utilisateur à copier une commande, puis à utiliser Windows+R, Ctrl+V et Entrée. Pensant effectuer une manipulation nécessaire pour poursuivre sa navigation, la victime déclenche elle-même l’exécution d’une commande système.
CrocoRat utilise les enregistrements DNS TXT pour récupérer les instructions correspondant à l’étape suivante de l’attaque. La commande PowerShell exécutée par la victime semble interroger un enregistrement DNS TXT associé à google.com. Mais la requête est en réalité dirigée vers un serveur DNS contrôlé par l’attaquant, qui renvoie le code PowerShell malveillant ensuite exécuté en mémoire.
La véritable instruction malveillante n’apparaît donc pas dans la commande initialement copiée dans le presse-papiers. L’utilisation du nom familier de Google contribue également à donner à la commande une apparence plus anodine.
L’utilisation du DNS pour ce type de staging reste encore peu documentée dans les campagnes ClickFix. Flare avait initialement envisagé cette technique comme une nouvelle variante avant d’identifier des campagnes antérieures reposant sur des mécanismes similaires. CrocoRat illustre néanmoins une tendance : les attaquants cherchent de plus en plus à dissimuler les étapes suivantes de la chaîne d’infection plutôt que d’exposer directement leur charge malveillante. Par ailleurs, si les commentaires en russe et le niveau de maîtrise de Windows suggèrent un développeur ou opérateur russophone, Flare estime que les éléments disponibles ne permettent pas d’attribuer CrocoRat à un groupe précis.
 Une attaque qui pourrait s’adapter au profil de la victime : l’entreprise est une cible d’accès, le particulier une cible de vol
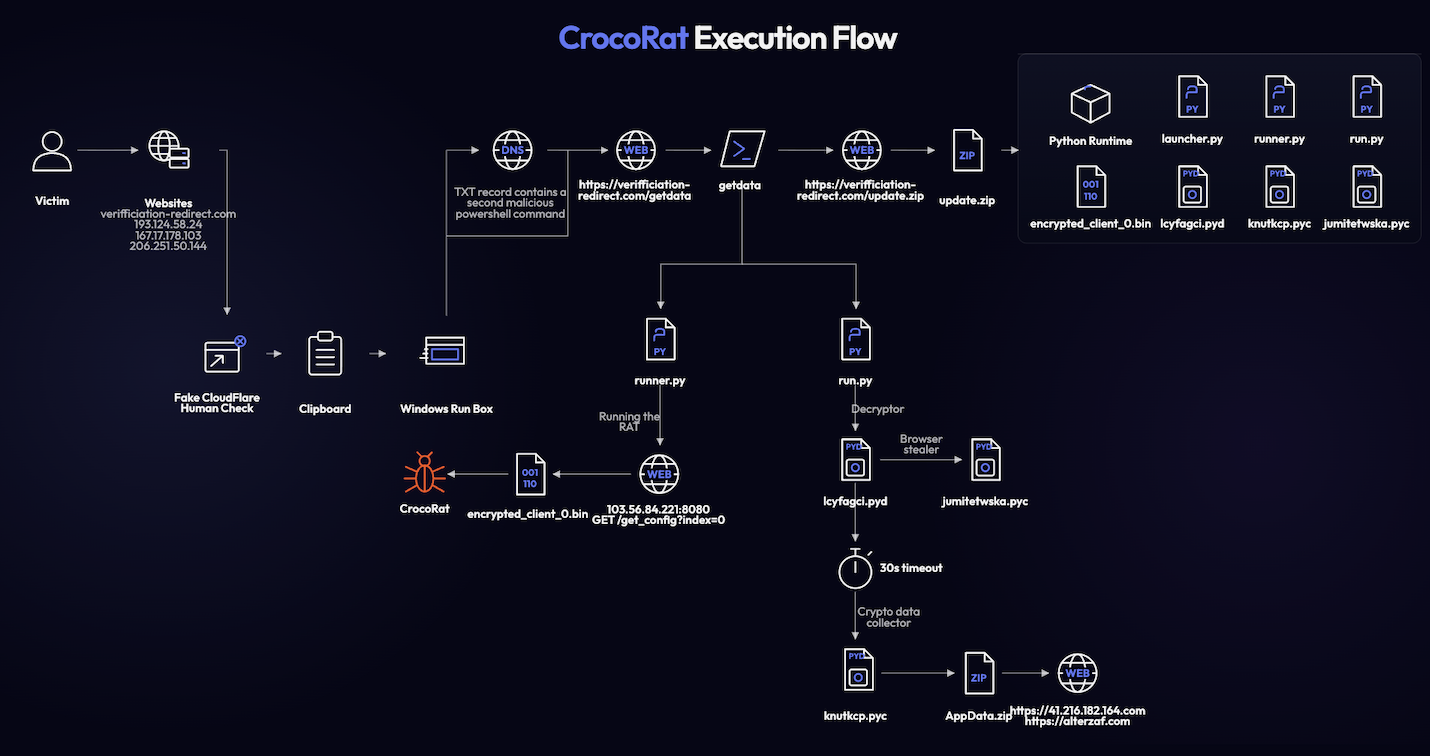

CrocoRat semble conçu pour ne pas traiter toutes les victimes de la même manière. Un lanceur Python découvert par les chercheurs, mais dont Flare précise qu’il n’a pas été observé en cours d’exécution dans les échantillons analysés, cherche à déterminer si la machine paraît appartenir à un environnement professionnel ou personnel et adapte son fonctionnement :
- Sur un système identifié comme professionnel, CrocoRat privilégierait un accès distant persistant via le RAT. L’objectif pourrait être de conserver discrètement un point d’accès plutôt que de dérober des informations et données susceptibles d’alerter les outils de sécurité.
- Sur les PC personnels, il pourrait déployer à la fois le RAT et des fonctions de vol de données ciblant notamment les identifiants enregistrés, navigateurs, portefeuilles de cryptomonnaies et phrases de récupération.
ClickFix : l’utilisateur devient lui-même un maillon de la chaîne d’exécution
L’enjeu pour les équipes de sécurité se situe au point de rencontre entre l’ingénierie sociale et l’exécution technique : l’utilisateur est persuadé d’effectuer une manipulation légitime, puis le système exécute les instructions de l’attaquant. CrocoRat illustre surtout la manière dont les attaques ClickFix pourraient continuer à évoluer. Leur efficacité repose sur la combinaison de leurres convaincants, d’une compréhension technique limitée de certains utilisateurs et de commandes que les victimes exécutent elles-mêmes. Les futures campagnes pourraient donc multiplier les variations autour de ce modèle, en associant des leurres toujours plus crédibles, des commandes d’apparence familière et des mécanismes permettant de masquer les étapes suivantes de l’infection.
Flare recommande de ne pas se concentrer uniquement sur des indicateurs facilement modifiables tels que les noms de fichiers ou les adresses IP, mais de détecter les comportements caractéristiques de l’ensemble de la chaîne d’attaque : exécution ClickFix, requêtes DNS inhabituelles, environnements d’exécution portables, mécanismes de persistance, accès aux navigateurs ou encore collecte de données liées aux portefeuilles de cryptomonnaies.
L’analyse complète est disponible ICI.