

Alors que les entreprises intègrent rapidement des LLM de pointe dans leurs environnements de production, les cybercriminels se sont tournés vers une nouvelle tactique lucrative : détourner l’accès des entreprises à ces modèles pour alimenter leurs opérations malveillantes et/ou revendre cet accès à d’autres acteurs de la menace.
Tribune – Dans un nouveau rapport de renseignement sur les menaces, Mandiant et le Google Threat Intelligence Group (GTIG) dévoilent les mécanismes du « LLMJacking »et le détournement d’accès aux LLM. Contrairement à la pression progressive sur les ressources observée avec le cryptojacking traditionnel, le LLMJacking peut générer des pics soudains et massifs de frais associés. Lors d’enquêtes récentes, les équipes Google ont constaté des frais frauduleux dépassant les 100 000 dollars US en une seule journée, et des préjudices cumulés atteignant jusqu’à 1 million de dollars US avant la révocation des accès non autorisés.
 Vous trouverez ci-dessous les principaux enseignements du rapport :
-
Vecteurs d’accès initial : pour pénétrer dans les environnements ciblés, les acteurs de la menace volent des identifiants, détournent des sessions et exploitent des identifiants dérobés, notamment des identifiants valides récupérés dans des dépôts GitHub publics.
-
Monétisation sur les marchés clandestins et « LLM mixers » : les acteurs de la menace regroupent les clés volées dans des passerelles proxy illicites, puis revendent des accès non autorisés aux modèles à des prix fortement réduits sur des plateformes de vente clandestines.
-
Impact observé dans les cas étudiés :
-
Lors d’enquêtes récentes, les équipes Google ont constaté des frais frauduleux dépassant les 100 000 dollars US en une seule journée, et des préjudices cumulés atteignant jusqu’à 1 million de dollars US avant la révocation des accès non autorisés.
-
Dans un cas précis, un service de routage de tokens a fait supporter à une entreprise victime près d’un million de dollars de coûts d’utilisation des modèles, tout en proposant à ses acheteurs un accès illimité aux modèles les plus avancés pour environ 60 dollars par mois.
-
-
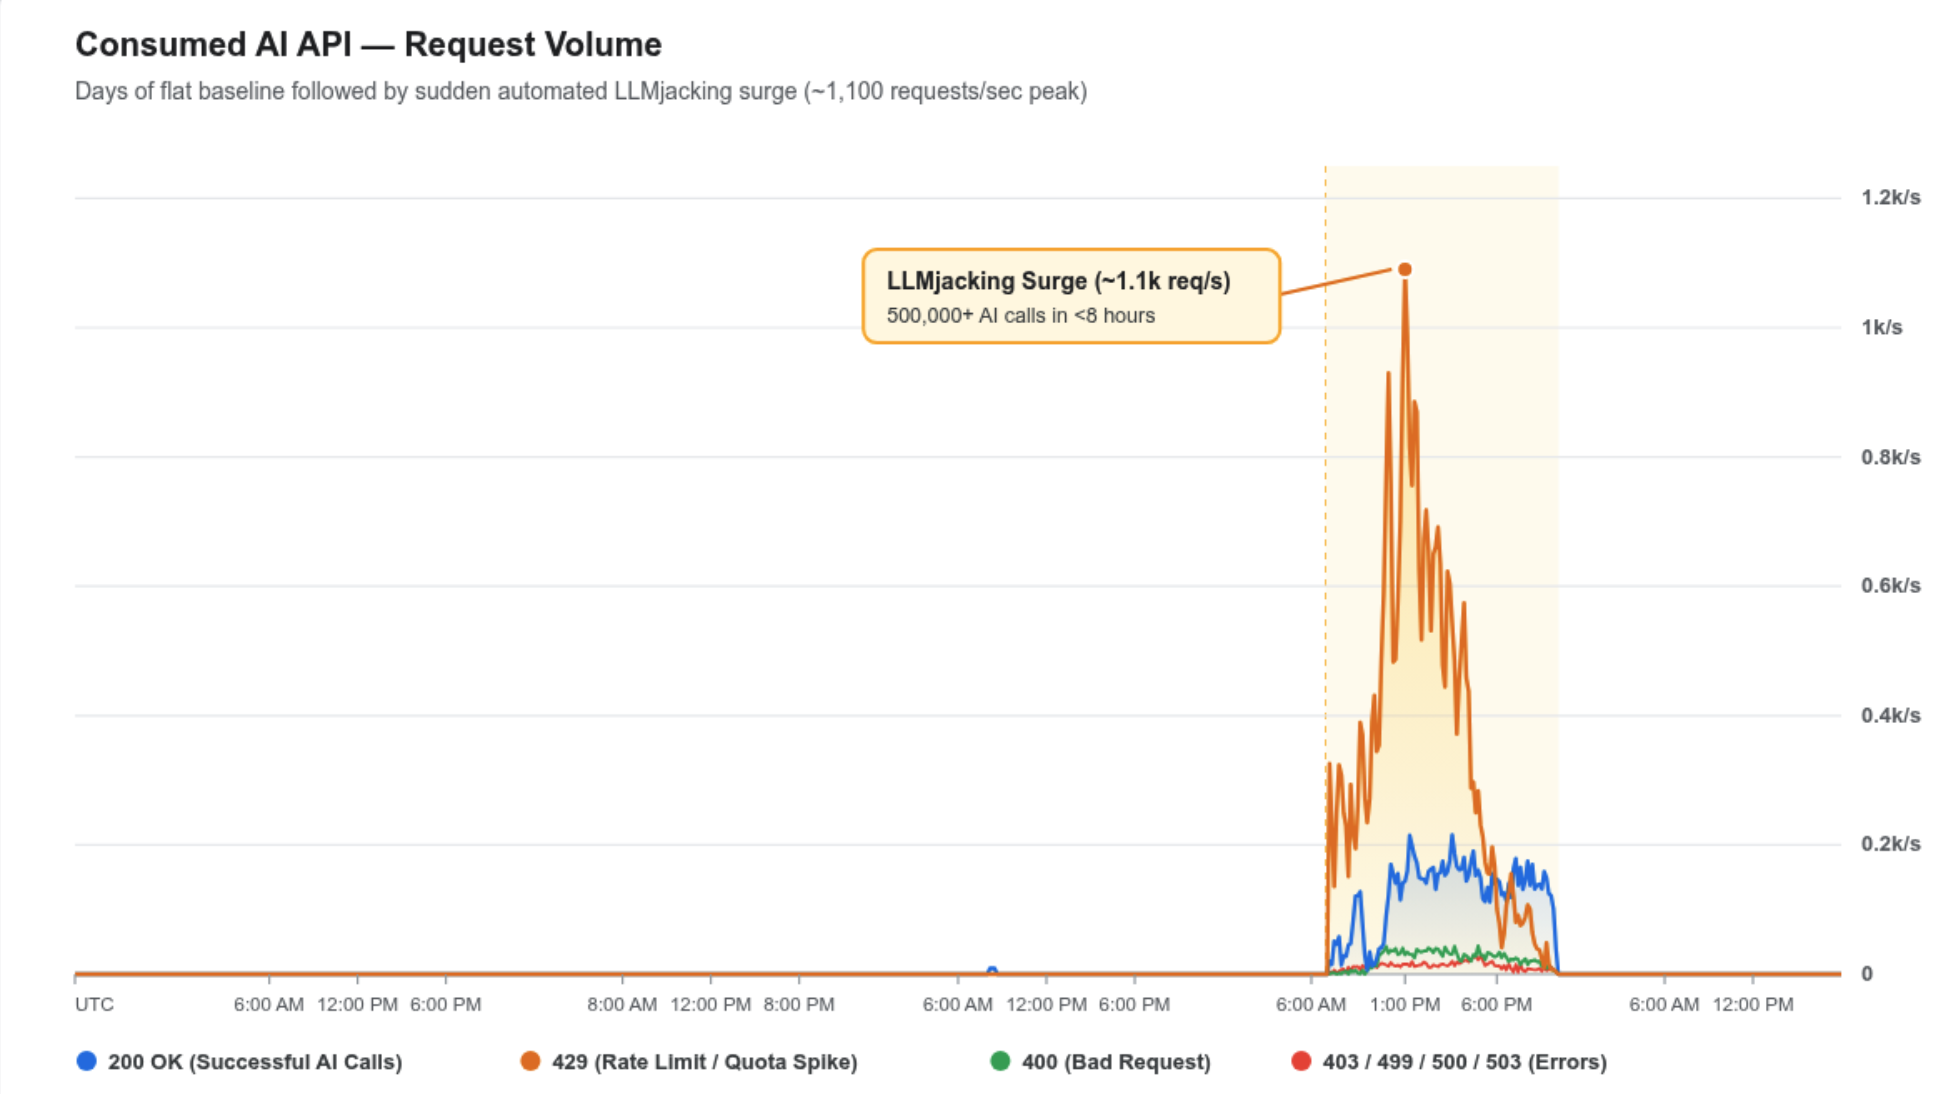
Un autre acteur de la menace a effectué plus de 500 000 appels aux API de LLM en moins de huit heures : « Pour contourner les limites de débit, l’acteur de la menace a adopté une stratégie dite de “burn and rotate”, créant et supprimant en continu des comptes de service éphémères, tout en consultant l’interface de facturation du fournisseur cloud pour suivre l’impact financier. »
-
Recommandations de défense : le rapport présente des règles opérationnelles de recherche des menaces, ainsi que des mesures d’atténuation : repérer les LLM utilisés à l’insu des équipes informatiques et de sécurité (« shadow LLM »), définir précisément le périmètre d’accès de chaque clé API et automatiser la recherche de secrets exposés.
Alors que l’adoption par les entreprises d’agents autonomes et de modèles de pointe s’accélère, la sécurisation des chaînes d’identifiants liés à l’IA est devenue une priorité urgente pour les responsables de la sécurité en entreprise.
John Hultquist, Chief Analyst, Google Threat Intelligence Group, sur la manière dont les organisations devraient appréhender cette menace :
« Dès qu’ils le peuvent, les acteurs de la menace cherchent à exploiter cette technologie pour prendre l’avantage sur les défenseurs en opérant à plus grande échelle. Ils y parviennent grâce à des outils agentiques et en dérobant des tokens à des tiers à leur insu. Sécuriser ces ressources permettra non seulement de protéger les organisations contre une envolée incontrôlée des coûts, mais aussi de protéger l’ensemble de la communauté contre un déluge d’attaques autonomes à faible coût.
Les organisations devront étroitement surveiller et sécuriser les modèles et les ressources de calcul qu’elles mettent rapidement en service, faute de quoi elles risquent de ne pas être les seules à les utiliser. Cela implique d’examiner attentivement leur utilisation, d’activer l’authentification multifacteur et de gérer les secrets avec soin. »