

Les experts de Kaspersky ont découvert un nouveau vecteur de cyberattaque via un modèle de lecteur de codes-barres largement utilisé, susceptible d’exposer les chaînes d’approvisionnement du e-commerce à des cyberattaques. Ces conclusions, présentées lors du Security Analyst Summit 2026 à Bali, s’inscrivent dans le cadre d’un audit de sécurité de l’écosystème numérique d’un entrepôt.
Tribune – Les entrepôts modernes sont bien plus que de simples espaces de stockage. En effet, ce sont des écosystèmes complexes reposant sur de multiples technologies et appareils. Alors que les ventes mondiales de e-commerce ont presque doublé depuis 2019 pour dépasser les 6 000 milliards de dollars, toute interruption ou retard dans la chaîne de livraison peut entraîner de lourdes pertes financières et réputationnelles.
Pour identifier les risques potentiels, les chercheurs de Kaspersky Security Services ont analysé plusieurs vecteurs de cyberattaque visant les infrastructures d’entrepôt, notamment des attaques menées à l’aide de divers appareils intégrés aux systèmes. Ils ont ainsi découvert un nouveau vecteur exploitant une vulnérabilité dans un modèle de lecteur de codes-barres d’un fabricant majeur. Ces appareils sont très répandus dans la logistique, la grande distribution et de nombreux autres secteurs.
Dans une configuration classique, les scanners portables communiquent avec une base, elle-même reliée à un poste de travail ou à un autre système d’information. La principale faille réside dans l’absence d’authentification entre la base et les scanners.
L’étude de Kaspersky révèle que ces lecteurs pourraient servir de point d’entrée dans le réseau OT (technologies opérationnelles) de l’entrepôt. L’attaque peut être menée via la liaison sans fil du scanner. Les chercheurs de Kaspersky ont découvert qu’un attaquant situé à portée pouvait injecter des frappes de clavier dans l’appareil connecté et potentiellement exécuter du code à distance, sans aucune interaction de l’utilisateur.
Dans le cas d’une attaque hypothétique, un employé effectue ses tâches quotidiennes habituelles à l’aide d’un lecteur de codes-barres sans fil connecté à sa base, tandis qu’un attaquant obtient l’adresse Bluetooth de cette base, par exemple en interceptant passivement le trafic Bluetooth. Via la connexion Bluetooth établie, l’attaquant envoie une charge utile malveillante à la base en simulant des frappes de clavier. La base transmet ensuite ces frappes au PC connecté, où elles sont interprétées comme une saisie utilisateur légitime et peuvent être utilisées pour exécuter des commandes non autorisées. Ce schéma d’attaque a été observé sur des appareils de plusieurs fabricants.
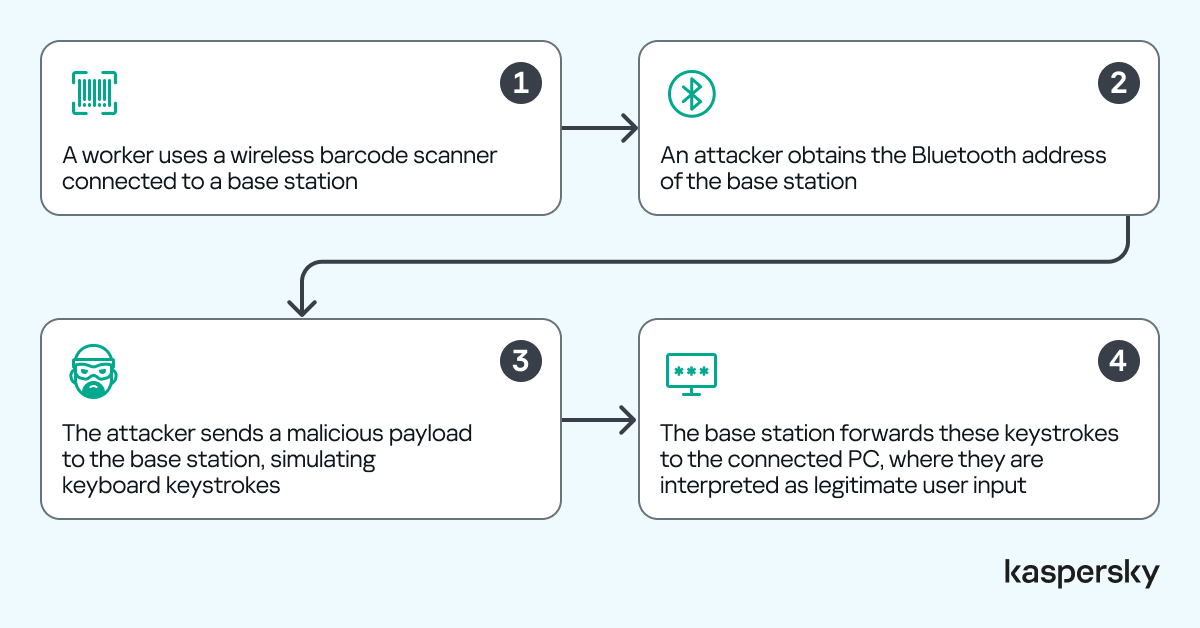
En conséquence, l’attaquant peut obtenir un premier accès à un ordinateur au sein du réseau de l’entrepôt. Le scanner ne sert que de point d’entrée. L’importance de cet accès réside dans la position de confiance qu’occupe l’ordinateur dans l’environnement opérationnel et dans sa connectivité avec les systèmes critiques. Ces vecteurs d’attaque peuvent représenter une menace significative non seulement pour le secteur de la logistique, mais aussi pour le commerce de détail et tout autre domaine utilisant activement ce type d’équipements.
Les chercheurs de Kaspersky estiment que ces mêmes scénarios d’attaque pourraient être appliqués à d’autres équipements d’entrepôt, tels que les terminaux portables de saisie de données (PDA/PDT) ou les imprimantes thermiques, afin de s’introduire dans des infrastructures comme les systèmes de gestion d’entrepôt (WMS).
« Le commerce de détail et la logistique modernes sont profondément numérisés, des plateformes de gestion à l’échelle de l’entreprise jusqu’au moindre appareil entre les mains d’un opérateur. Cette connectivité omniprésente signifie que n’importe quelle technologie, à n’importe quel niveau, peut devenir le point d’entrée d’une cyberattaque capable de déstabiliser tout l’écosystème, comme le montre notre étude, même un simple lecteur de codes-barres. Le secteur de la logistique, et plus largement le commerce de détail, doivent faire de la cybersécurité une priorité absolue à chaque niveau de leurs opérations », déclare Sergey Sidorov, responsable des services de sécurité industrielle chez Kaspersky.
Pour renforcer la sécurité dans les entrepôts, les experts de Kaspersky recommandent de :
-
Vérifier chaque nouvel appareil avant de le connecter au réseau ;
-
Désactiver toutes les interfaces Bluetooth inutilisées et appliquer des mécanismes d’authentification forts ;
-
Segmenter les réseaux d’entrepôt pour ne tolérer que les connexions strictement nécessaires ;
-
Appliquer rapidement les mises à jour de sécurité sur les appareils et le WMS, tout en restreignant les permissions des comptes au strict minimum ;
-
Réaliser régulièrement des exercices de simulation d’attaque à 360°, incluant des scénarios impliquant des collaborateurs internes disposant d’identifiants légitimes.
Retrouvez l’audit de sécurité complet de l’écosystème numérique des entrepôts sur Securelist.com.